All Posts
10 Min.
read
PAM einführen: Die Roadmap in 6 Phasen
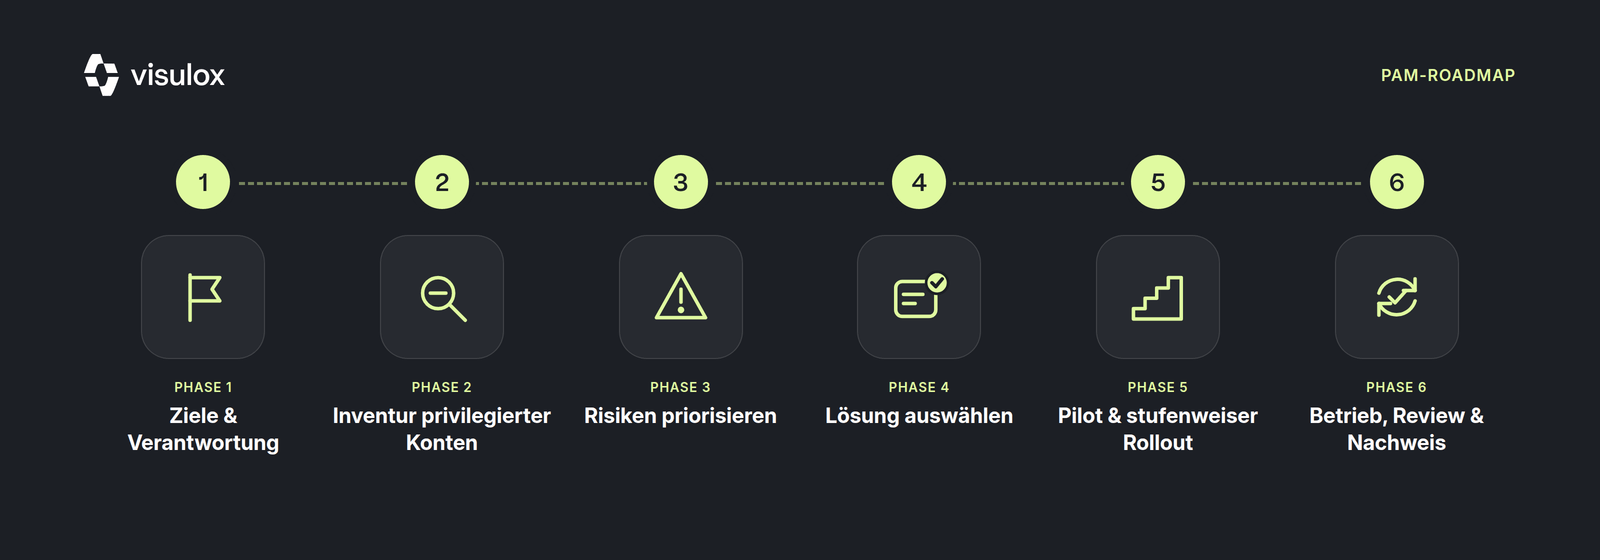
Viele PAM-Projekte scheitern nicht an der Technik, sondern an der Reihenfolge. Diese Roadmap zeigt in sechs Phasen, wie Sie Privileged Access Management einführen und schnell Wirkung erzielen.
Veröffentlicht
23.10.2026
Aktualisiert
26.10.2026
Einführung
Die Entscheidung ist gefallen: Das Unternehmen braucht Privileged Access Management. Der Auslöser ist fast immer derselbe. NIS2 verlangt nachweisbare Zugriffskontrolle, der Cyberversicherer fragt nach Administratorrechten, oder ein Audit hat gezeigt, dass niemand genau weiß, wer mit welchen Rechten auf welche Systeme zugreift. Die eigentliche Frage lautet dann nicht mehr ob, sondern wie.
Genau hier geraten viele Projekte ins Stocken. Eine PAM-Lösung ist schnell gekauft, aber ohne klaren Fahrplan landet sie als teures Werkzeug im Regal, das nur einen Bruchteil der privilegierten Konten abdeckt. Diese Roadmap beschreibt in sechs Phasen, wie Sie PAM einführen, welche Fehler Sie vermeiden sollten und woran Sie erkennen, dass das Projekt wirkt. Wer zuerst die Grundlagen auffrischen möchte, findet sie in unserem Leitfaden: Was ist Privileged Access Management?.
Wichtige Erkenntnisse
- PAM-Projekte scheitern selten an der Technik, sondern an fehlender Inventur, fehlender Priorisierung und einem Big-Bang-Rollout.
- Laut Verizon DBIR 2025 sind missbrauchte Zugangsdaten mit 22 Prozent der häufigste Einstiegspunkt bei Datenpannen, und der Anteil mit Beteiligung Dritter hat sich auf 30 Prozent verdoppelt.
- Starten Sie mit einer vollständigen Inventur aller privilegierten Konten, inklusive Service-Accounts, Notfallzugängen und externer Dienstleister.
- Externe Zugriffe und kritische Systeme gehören an den Anfang, weil sie das höchste Risiko tragen und schnell sichtbare Erfolge liefern.
- Ein PAM-Projekt endet nicht mit dem Go-live. Aufzeichnungen, Rechte und Kennzahlen müssen regelmäßig geprüft werden, sonst verliert das System seine Wirkung.
Warum PAM-Projekte so oft ins Stocken geraten
Privilegierte Zugänge sind das wertvollste Ziel für Angreifer. Der Verizon Data Breach Investigations Report 2025 nennt den Missbrauch von Zugangsdaten mit 22 Prozent als häufigsten initialen Angriffsvektor. Gleichzeitig hat sich der Anteil der Vorfälle, an denen Dritte beteiligt sind, auf 30 Prozent verdoppelt. Wer privilegierte Zugriffe nicht kontrolliert, lässt also genau die Tür offen, durch die Angreifer am häufigsten kommen.
Trotzdem bleiben viele PAM-Einführungen auf halber Strecke stehen. Die Muster ähneln sich:
- Es wird ein Werkzeug gekauft, aber kein Programm aufgesetzt. Niemand ist verantwortlich, es gibt keine Ziele und keine Kennzahlen.
- Der Scope basiert auf den Konten, die man kennt, statt auf einer echten Inventur. Die unbekannten Konten bleiben ungeschützt.
- Alles soll gleichzeitig umgestellt werden. Das führt zu ausgesperrten Administratoren und anschließend zu pauschalen Ausnahmen.
- Nach dem Go-live schaut niemand mehr auf Aufzeichnungen und Warnmeldungen. Das System läuft, schützt aber kaum.
Die folgenden sechs Phasen sind so aufgebaut, dass jede dieser Fallen gezielt vermieden wird.
Phase 1: Ziele, Scope und Verantwortung festlegen
Am Anfang steht keine Produktauswahl, sondern eine klare Antwort auf die Frage, was PAM im Unternehmen leisten soll. Typische Ziele sind die Erfüllung regulatorischer Anforderungen wie NIS2, ISO 27001 oder KRITIS-Vorgaben, die Absicherung externer Dienstleister, der Abbau dauerhafter Adminrechte oder ein belastbarer Nachweis gegenüber Prüfern und Versicherern. Wer seine Pflichten noch sortiert, findet in der NIS-2-Checkliste für den Mittelstand einen guten Ausgangspunkt.
Genauso wichtig ist die Verantwortung. Ein PAM-Projekt braucht einen benannten Owner, idealerweise aus der IT-Sicherheit, und einen Sponsor auf Managementebene. Ohne diesen Rückhalt fehlt die Durchsetzungskraft, sobald Administratoren ihre gewohnten Zugänge abgeben sollen. Legen Sie außerdem fest, wie IAM und PAM zusammenspielen. Den Unterschied zwischen IAM und PAM sollten alle Beteiligten kennen, bevor Zuständigkeiten verteilt werden.
Phase 2: Privilegierte Konten vollständig inventarisieren
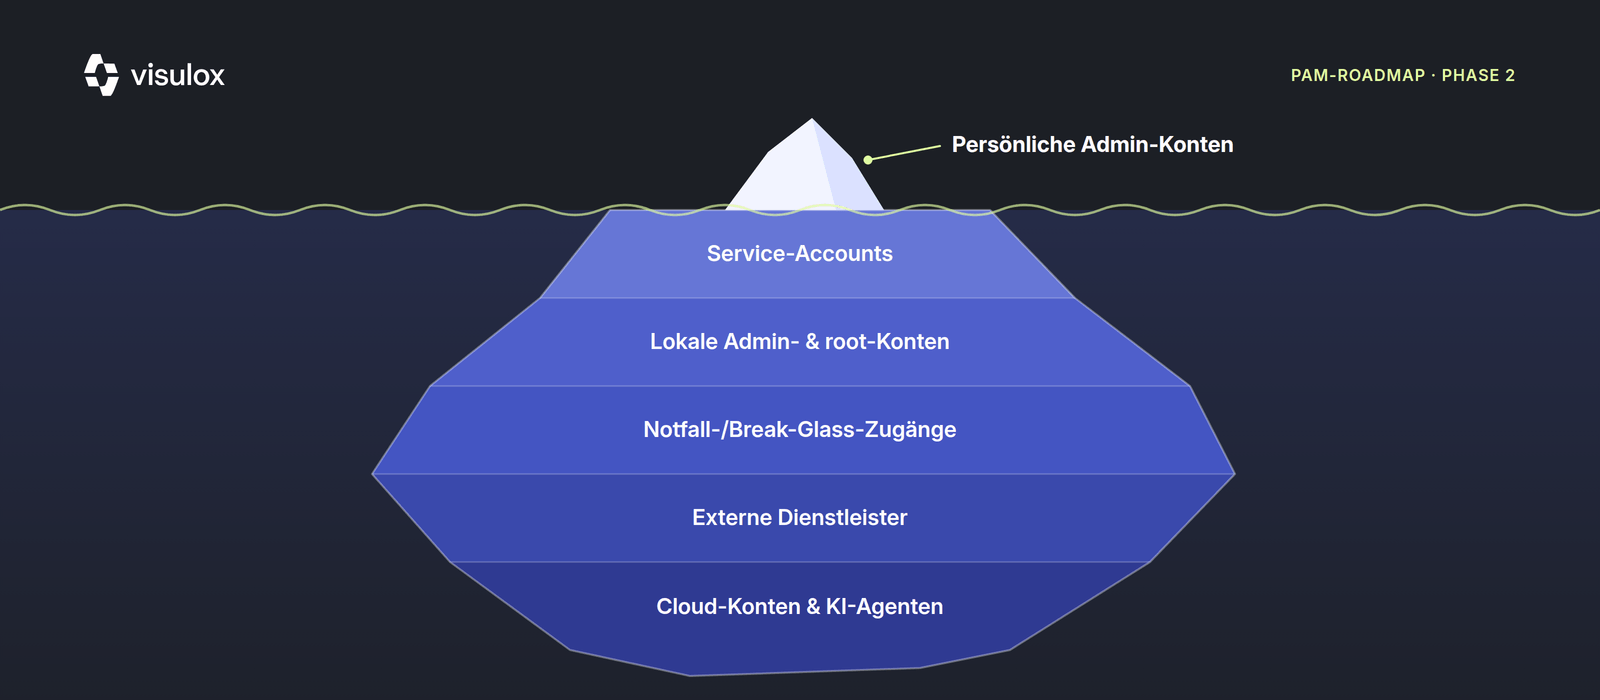
Die Inventur ist die Phase, die am häufigsten abgekürzt wird, und die, die sich am meisten rächt. In fast jedem Unternehmen gibt es deutlich mehr privilegierte Konten, als die IT auf Anhieb benennen kann. Eine vollständige Discovery umfasst mindestens diese Kategorien:
- Persönliche Administratorkonten in Active Directory, auf Servern, Datenbanken und Netzwerkgeräten
- Lokale Administrator- und root-Konten, die oft auf vielen Systemen mit identischem Passwort existieren
- Service-Accounts und technische Konten von Anwendungen, Skripten und Schnittstellen
- Notfall- und Break-Glass-Zugänge, die selten genutzt, aber fast nie überwacht werden
- Zugänge externer Dienstleister, Hersteller und Wartungsfirmen, einschließlich Fernwartung in der OT
- Cloud-Konten mit weitreichenden Rechten sowie zunehmend KI-Agenten und Maschinenidentitäten
Halten Sie für jedes Konto fest, wem es gehört, auf welche Systeme es zugreift, wie die Anmeldung erfolgt und wann es zuletzt genutzt wurde. Verwaiste und überberechtigte Konten fallen dabei fast automatisch auf. Gerade die Zugänge Dritter verdienen besondere Aufmerksamkeit, wie unser Beitrag zum Absichern von Drittanbieter-Zugriffen zeigt. Wer KI-Agenten bereits produktiv einsetzt, sollte deren Rechte ebenfalls erfassen. Wie das im Alltag aussieht, beschreibt der Artikel zu KI-nativem privilegiertem Zugriff über MCP.
Phase 3: Risiken priorisieren und Quick Wins planen
Mit der Inventur in der Hand folgt die wichtigste Entscheidung: die Reihenfolge. Nicht jedes Konto ist gleich kritisch. Bewerten Sie jede Gruppe nach zwei Fragen. Wie groß wäre der Schaden bei einem Missbrauch? Und wie leicht kommt ein Angreifer an den Zugang heran?
In der Praxis landen fast immer drei Bereiche ganz oben:
- Externe Dienstleister mit Fernzugriff, weil sie außerhalb der eigenen Kontrolle arbeiten und häufig per VPN direkt im Netz stehen
- Domänen-Administratoren und Zugänge zu Systemen, deren Ausfall den Betrieb stoppt
- Direkte Protokollzugänge wie RDP, SSH und VNC, die aus dem Internet oder breiten Netzsegmenten erreichbar sind
Diese Bereiche liefern die schnellsten sichtbaren Erfolge. Wenn der erste Wartungszugang eines Dienstleisters nur noch über ein zentrales Gateway läuft und vollständig aufgezeichnet wird, versteht jeder im Unternehmen, was PAM leistet. Wie sich verstreute Protokollzugänge bündeln lassen, beschreibt der Beitrag RDP, SSH und VNC durch ein zentrales Zugangstor ersetzen.
Phase 4: Anforderungen definieren und die passende Lösung wählen
Erst jetzt lohnt der Blick auf den Markt, denn erst jetzt wissen Sie, was die Lösung können muss. Leiten Sie die Anforderungen direkt aus Inventur und Priorisierung ab, statt Feature-Listen der Anbieter zu vergleichen. Die wichtigsten Kriterien:
- Sitzungsaufzeichnung und revisionssichere Protokollierung, die im Audit wirklich verwertbar sind
- Sichere Anbindung externer Partner ohne VPN und ohne Software auf deren Rechnern
- Just-in-Time-Freigaben und Genehmigungsworkflows statt dauerhafter Rechte
- Betriebsmodell: on-premise, in der eigenen Cloud oder als SaaS, mit Blick auf Datenhoheit und digitale Souveränität
- Aufwand für die Einführung, etwa ob Agenten auf Zielsystemen nötig sind
- Lizenzmodell und Gesamtkosten über mehrere Jahre
Einen ausführlichen Marktüberblick bietet unser Vergleich der besten PAM-Software 2026. Für regulierte Umgebungen lohnt der Blick auf die 7 Kriterien für eine souveräne PAM-Lösung, und wer die Kosten sauber vergleichen will, sollte die 6 Lizenz-Kriterien für PAM kennen. Planen Sie vor der Entscheidung einen Proof of Concept mit echten Zielsystemen und mindestens einem externen Dienstleister ein.
Phase 5: Pilot und stufenweiser Rollout
Ein Big-Bang-Rollout ist der sicherste Weg, Administratoren gegen das Projekt aufzubringen. Besser funktioniert ein Vorgehen in Ringen. Starten Sie mit einem Pilot aus wenigen kritischen Systemen und einer Gruppe, die dem Projekt offen gegenübersteht. Sammeln Sie Rückmeldungen, passen Sie Freigabeprozesse an und erweitern Sie dann Schritt für Schritt.
Bewährt hat sich diese Reihenfolge:
- Externe Dienstleister auf das zentrale Gateway umstellen und direkte VPN-Zugänge abschalten
- Kritische Server und Domänen-Administratoren anbinden, Sitzungen aufzeichnen
- Passwörter privilegierter Konten zentral verwalten und regelmäßig rotieren
- Dauerhafte Rechte durch Just-in-Time-Zugriff ersetzen
- Service-Accounts, Cloud-Konten und Maschinenidentitäten nachziehen
Am Ende dieses Weges steht das Ziel, dass niemand mehr dauerhaft Adminrechte besitzt. Wie das in der Praxis aussieht, erklärt der Beitrag zu Zero Standing Privileges. Die Grundidee dahinter ist das Prinzip der minimalen Rechtevergabe. Vergessen Sie dabei die Notfallzugänge nicht: Ein dokumentierter Break-Glass-Prozess verhindert, dass bei einem Ausfall des PAM-Systems niemand mehr an die Systeme kommt.
Kommunikation entscheidet in dieser Phase über Akzeptanz. Erklären Sie den Administratoren, dass PAM nicht Misstrauen ausdrückt, sondern sie selbst schützt: Eine vollständige Aufzeichnung belegt im Ernstfall auch, was sie nicht getan haben.
Phase 6: Betrieb, Review und Nachweis
Mit dem Go-live beginnt die eigentliche Arbeit. Ein PAM-System, dessen Aufzeichnungen niemand ansieht und dessen Rechte nie überprüft werden, verliert schnell seine Wirkung. Verankern Sie deshalb feste Routinen:
- Regelmäßige Rezertifizierung privilegierter Rechte, zum Beispiel quartalsweise
- Stichprobenartige Auswertung aufgezeichneter Sitzungen, besonders bei externen Zugriffen
- Automatische Warnungen bei ungewöhnlichen Aktionen oder Zugriffen außerhalb der Freigabezeiten
- Aufnahme neuer Systeme und Konten in den PAM-Prozess, bevor sie produktiv gehen
Diese Routinen sind gleichzeitig die Grundlage für jeden Audit-Nachweis. Wenn Prüfer fragen, wer wann auf welches System zugegriffen hat, sollte die Antwort ein Report sein und kein Projekt. Wie das mit VISULOX funktioniert, zeigt die Seite zur revisionssicheren Nachweisbarkeit. Für Compliance-Verantwortliche haben wir die Anforderungen aus NIS2, ISO 27001 und BSI auf der Seite PAM für Compliance und Audit zusammengefasst.
Kennzahlen: Woran Sie den Erfolg messen
Ohne Kennzahlen bleiben Statusberichte zu optimistisch. Diese Werte zeigen ehrlich, wo das Projekt steht:
- Anteil der inventarisierten privilegierten Konten, die über PAM verwaltet werden
- Anteil der Konten mit dauerhaften Rechten im Vergleich zu Just-in-Time-Zugriff
- Anzahl externer Dienstleister, die noch per VPN oder Direktzugang arbeiten
- Anteil aufgezeichneter privilegierter Sitzungen
- Zeit, die für einen Audit-Nachweis zu einem bestimmten Zugriff benötigt wird
Wie lange dauert eine PAM-Einführung?
Die ehrliche Antwort hängt von der Lösung und vom Umfang ab. Klassische PAM-Suiten mit Agenten auf den Zielsystemen und umfangreicher Integration brauchen bis zum vollständigen Rollout oft viele Monate. Der erste Nutzen muss aber nicht so lange auf sich warten lassen. Mit einer agentenlosen, browserbasierten Lösung lassen sich die kritischsten Zugriffe, vor allem die externer Dienstleister, innerhalb weniger Tage absichern. Den vollständigen Programmumfang aus Inventur, Rollout und Prozessen sollten Sie dennoch realistisch über mehrere Monate planen.
VISULOX von amitego ist genau auf diesen schnellen Einstieg ausgelegt: agentenlos, ohne VPN, mit vollständiger Sitzungsaufzeichnung und betreibbar on-premise. Externe Zugriffe lassen sich zentral steuern, und über die Integrationen binden Sie bestehende Verzeichnisdienste und Sicherheitslösungen an. Für Betreiber von Industrieanlagen ist zusätzlich der Beitrag zur sicheren Fernwartung in der OT nach BSI IND.3.2 relevant.
Kontakt
Ihr direkter Weg zu sicherem Remote Access
Sprechen Sie direkt mit einem Cybersecurity Experten.
Fazit
Eine erfolgreiche PAM-Einführung ist kein Softwarekauf, sondern ein Programm mit klarer Reihenfolge: Ziele festlegen, alle privilegierten Konten inventarisieren, nach Risiko priorisieren, die passende Lösung wählen, stufenweise ausrollen und den Betrieb dauerhaft überprüfen. Wer mit externen Dienstleistern und kritischen Systemen beginnt, erzielt schnell sichtbare Erfolge und schafft die Akzeptanz für die nächsten Schritte. Wenn Sie wissen möchten, wie dieser Weg mit VISULOX konkret aussieht, fordern Sie eine Demo an.
Häufige Fragen
Wie lange dauert es, PAM einzuführen?
Das hängt vom Umfang und von der Lösung ab. Die kritischsten Zugriffe, etwa von externen Dienstleistern, lassen sich mit einer agentenlosen Lösung in wenigen Tagen absichern. Das vollständige Programm aus Inventur, stufenweisem Rollout, Just-in-Time-Zugriff und Review-Prozessen sollten Sie realistisch über mehrere Monate planen.
Womit sollte man bei der PAM-Einführung anfangen?
Mit einer vollständigen Inventur aller privilegierten Konten, einschließlich Service-Accounts, Notfallzugängen und Dienstleisterzugängen. Danach werden die Bereiche mit dem höchsten Risiko zuerst umgestellt. In der Praxis sind das meist externe Dienstleister, Domänen-Administratoren und direkt erreichbare RDP- oder SSH-Zugänge.
Warum scheitern PAM-Projekte?
Die häufigsten Gründe sind ein Werkzeug ohne Programm und ohne Verantwortlichen, ein Scope auf Basis bekannter Konten statt echter Discovery, ein Big-Bang-Rollout mit anschließenden Pauschal-Ausnahmen und fehlende Reviews nach dem Go-live. Eine klare Phasenplanung mit messbaren Kennzahlen verhindert diese Muster.
Brauche ich für PAM Agenten auf allen Zielsystemen?
Nicht zwingend. Manche PAM-Suiten setzen Agenten voraus, was die Einführung verlängert. Gateway-basierte, agentenlose Lösungen wie VISULOX vermitteln die Sitzung zentral und zeichnen sie auf, ohne dass auf den Zielsystemen oder den Rechnern externer Dienstleister Software installiert werden muss.
Welche Kennzahlen zeigen, ob die PAM-Einführung erfolgreich ist?
Aussagekräftig sind der Anteil der privilegierten Konten unter PAM-Verwaltung, der Anteil dauerhafter Rechte gegenüber Just-in-Time-Zugriff, die Zahl externer Zugänge ohne Gateway, der Anteil aufgezeichneter Sitzungen und die Zeit bis zu einem Audit-Nachweis.
Table Of Content:
Sprechen Sie mit unseren Experten
Wir freuen uns Ihre individuellen Anforderungen unverbindlich zu besprechen.
Share:
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Insights für IT-Sicherheit und privilegierten Zugriff
Expertenwissen, Praxistipps und aktuelle Trends rund um PAM, Compliance und sichere Remote-Arbeit – direkt vom amitego-Team.