All Posts
6 min read
read
IAM vs. PAM: Der Unterschied – und warum Sie beides brauchen
IAM und PAM werden oft verwechselt. So unterscheiden sie sich – und warum eine vollständige Sicherheitsstrategie beides braucht.
Veröffentlicht
17.03.2026
Aktualisiert
29.09.2026
Einführung
Identity and Access Management (IAM) und Privileged Access Management (PAM) gehören zu den zentralen Säulen moderner Cybersicherheit. Sie werden häufig im gleichen Atemzug genannt – und oft miteinander verwechselt. Dabei sind sie weder dasselbe noch konkurrieren sie miteinander.
Den Unterschied zu verstehen ist keine akademische Übung. Es ist die Voraussetzung für eine vollständige Zugriffssicherheitsstrategie – denn wer nur auf eine der beiden Disziplinen setzt, lässt gefährliche Lücken offen.
IAM beantwortet die Frage: Wer hat Zugriff – und auf was? PAM geht einen Schritt weiter und fragt: Wie kontrollieren und überwachen wir die mächtigsten Zugriffe im System? Beide Fragen sind essenziell. Keine ersetzt die andere.
Wichtige Erkenntnisse
IAM verwaltet alle digitalen Identitäten im Unternehmen – Mitarbeiter, Partner, Systeme.
PAM ist die Spezialisierung für privilegierte Konten (Admins, Root-Zugänge, Service-Accounts), die besonders hohe Risiken tragen.
Die Abgrenzung: IAM beantwortet „Wer bist du und was darfst du generell?" – PAM beantwortet „Wie genau überwachen und kontrollieren wir deine mächtigsten Zugriffe?"
Beide ergänzen sich: IAM schafft die Grundlage, PAM fügt die Tiefenkontrolle hinzu, die für Hochrisikokonten nötig ist – Session-Recording, Just-in-Time-Zugriff, Passwort-Vaulting, granulares Auditing.
Was ist IAM?
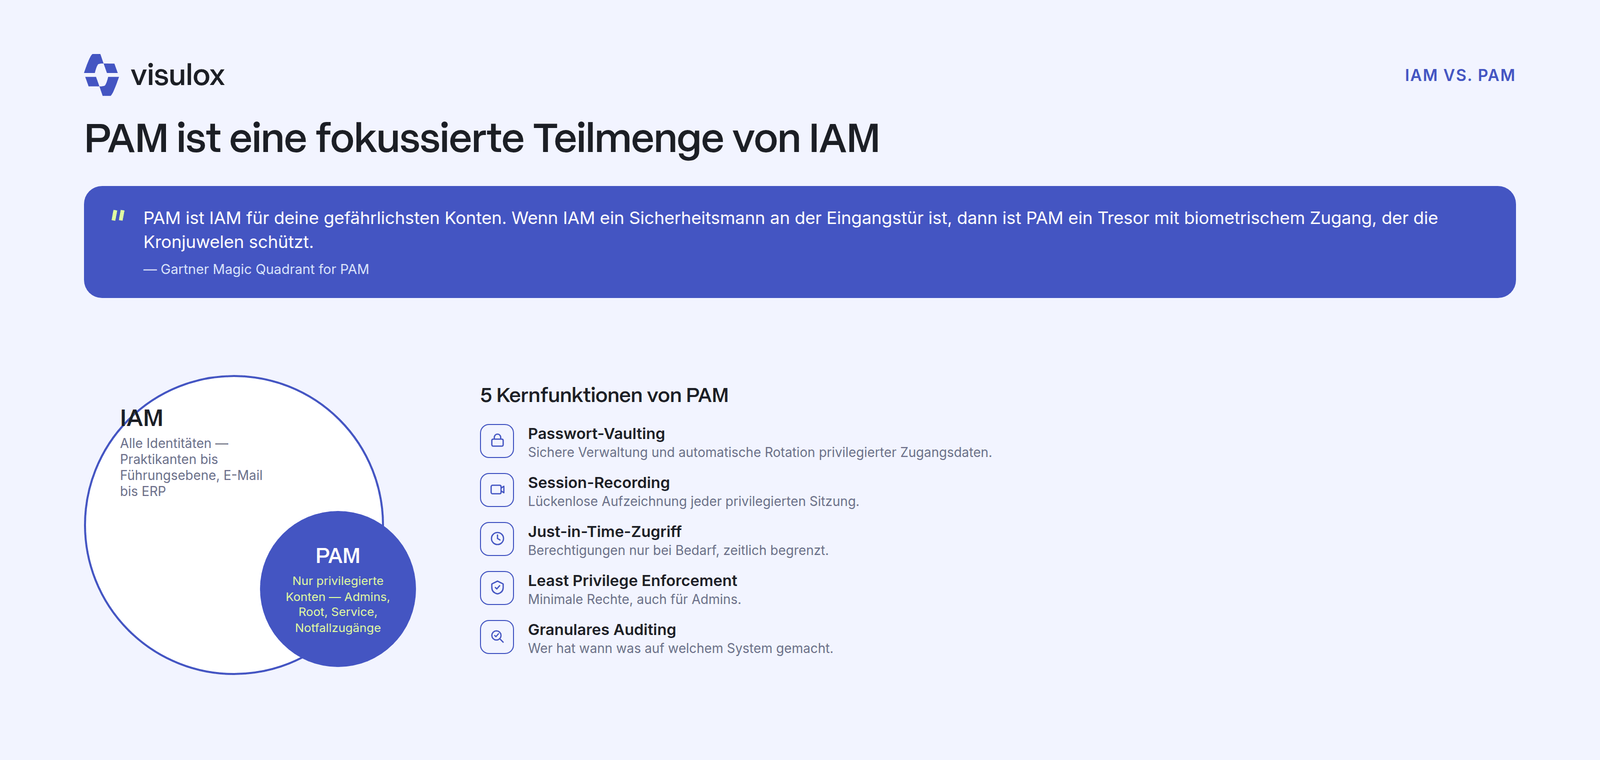
IAM umfasst die Richtlinien, Prozesse und Technologien, die digitale Identitäten verwalten und den Zugriff auf Ressourcen steuern. Es beantwortet die Frage: Wer ist diese Person – und worauf darf sie zugreifen? IAM gilt für alle Nutzer im Unternehmen – von Praktikanten bis zur Führungsebene – und alle Systeme, von E-Mail bis ERP.
Typische IAM-Funktionen sind Single Sign-on, die Verwaltung des Nutzerlebenszyklus vom Eintritt bis zum Austritt, Rollen- und Rechtevergabe sowie die Anbindung von Fachanwendungen. IAM ist damit vor allem eine Frage der Breite: viele Identitäten, viele Systeme, eine einheitliche Verwaltung.
Was ist PAM?
PAM ist eine Teilmenge von IAM, die sich ausschließlich auf privilegierte Konten konzentriert – also Konten mit erhöhten Berechtigungen, die Zugriff auf sensible Systeme und Daten gewähren. Wo IAM die gesamte Belegschaft verwaltet, kümmert sich PAM um die mächtigsten Konten: Domain-Admins, Root-Accounts, Service-Accounts und Notfallzugänge.
Ein Bild, das die Rollenverteilung trifft: IAM ist der Sicherheitsdienst an der Eingangstür, der prüft, wer das Gebäude betreten darf. PAM ist der Tresorraum im Inneren – mit eigener Zugangskontrolle, Protokoll und Kamera für die wenigen, die hinein müssen.
Kernfunktionen von PAM
- Passwort-Vaulting – Sichere Verwaltung und automatische Rotation privilegierter Zugangsdaten
- Session-Recording – Lückenlose Aufzeichnung privilegierter Sitzungen
- Just-in-Time-Zugriff – Berechtigungen nur bei Bedarf, zeitlich begrenzt
- Least Privilege Enforcement – Minimale Rechte, auch für Admins
- Granulares Auditing – Wer hat wann was auf welchem System gemacht?
Der Unterschied in der Praxis
Die Abgrenzung wird greifbar, sobald man dieselbe Situation durch beide Brillen betrachtet. Ein Mitarbeitender wechselt die Abteilung: Das ist ein IAM-Vorgang – alte Rollen entziehen, neue vergeben. Ein Administrator öffnet eine Sitzung auf dem Datenbankserver der Buchhaltung: Das ist ein PAM-Vorgang – Freigabe prüfen, Sitzung begrenzen, Aufzeichnung starten.
Der zweite Unterschied liegt in der Zeitachse. IAM-Entscheidungen gelten dauerhaft, bis jemand sie ändert. PAM-Entscheidungen gelten für eine Sitzung. Genau deshalb reicht ein sauber gepflegtes IAM allein nicht aus: Es sagt, wer Administrator sein darf, aber nicht, was in der einzelnen administrativen Sitzung tatsächlich geschehen ist.
Wo IAM allein Lücken lässt
Drei Lücken tauchen in der Praxis regelmäßig auf, wenn ausschließlich auf IAM gesetzt wird.
Geteilte Konten: Ein Administrator-Konto, das mehrere Personen nutzen, lässt sich über IAM verwalten, aber nicht einer natürlichen Person zuordnen. Bei einer Prüfung ist genau diese Zuordnung die Frage.
Externe Dienstleister: Sie stehen häufig nicht im zentralen Verzeichnis, greifen aber mit weitreichenden Rechten zu. IAM kennt sie oft gar nicht.
Fehlende Sitzungsnachweise: IAM protokolliert Anmeldungen, nicht Handlungen. Für NIS-2 und Art. 32 DSGVO ist aber die Handlung der Nachweis.
Brauche ich beides – und in welcher Reihenfolge?
In den meisten Organisationen ist IAM bereits vorhanden, PAM nicht. Die pragmatische Reihenfolge lautet deshalb: IAM als Grundlage stabil halten und PAM dort ergänzen, wo die Rechte am weitesten reichen – typischerweise bei Administratoren und externen Dienstleistern.
Wer ganz von vorn beginnt, fährt trotzdem gut damit, zuerst die privilegierten Zugänge zu sichern. Ein unkontrolliertes Adminkonto richtet mehr Schaden an als hundert unsauber gepflegte Nutzerkonten. Welche Kriterien bei der Auswahl einer Plattform zählen, haben wir im Vergleich gängiger PAM-Lösungen zusammengestellt.
Und wo bleibt PIM?
Neben IAM und PAM taucht häufig ein dritter Begriff auf: Privileged Identity Management. PIM verwaltet, welche Identitäten privilegierte Rechte besitzen dürfen; PAM kontrolliert, was mit diesen Rechten geschieht. Die Begriffe überschneiden sich je nach Hersteller erheblich – eine ausführliche Abgrenzung finden Sie unter PAM, PIM und IAM im Vergleich.
Wie beides zusammenspielt
Am besten funktionieren die beiden Disziplinen, wenn PAM an das bestehende Identitätssystem angebunden wird, statt eine zweite Nutzerverwaltung aufzubauen. Über SAML oder OAuth bleibt die Identität zentral gepflegt, während die privilegierte Sitzung zusätzlich geprüft, begrenzt und aufgezeichnet wird.
Beide zusammen ergeben die Durchsetzungspunkte einer Zero-Trust-Architektur: IAM stellt fest, wer jemand ist, PAM entscheidet bei jedem einzelnen privilegierten Zugriff neu.
Kontakt
Ihr direkter Weg zu sicherem Remote Access
Sprechen Sie direkt mit einem Cybersecurity Experten.
Fazit
IAM sichert die Eingangstür – PAM sichert den Tresor. Wer nur eines von beidem einsetzt, hinterlässt Lücken, die professionelle Angreifer gezielt ausnutzen werden. Eine vollständige Zugriffssicherheitsstrategie braucht beides: die Breite von IAM und die Tiefe von PAM.
Table Of Content:
Sprechen Sie mit unseren Experten
Wir freuen uns Ihre individuellen Anforderungen unverbindlich zu besprechen.
Share:
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Insights für IT-Sicherheit und privilegierten Zugriff
Expertenwissen, Praxistipps und aktuelle Trends rund um PAM, Compliance und sichere Remote-Arbeit – direkt vom amitego-Team.