Remote PAM für MSPs & Dienstleister
Kundensysteme warten – nachweisbar vertrauenswürdig
Ihre Kunden geben Ihnen Zugang zu ihrer kritischsten IT – und erwarten Kontrolle und Nachweise. VISULOX macht Ihren Zugriff sicher, mandantenfähig und lückenlos dokumentiert. Aus einer Anforderung wird Ihr Verkaufsargument.
450+ IT-Teams in Unternehmen mit kritischen, regulierten Infrastrukturen vertrauen VISULOX – seit über 20 Jahren.

Wie skaliere ich sicheren Zugriff über viele Kunden – und beweise, dass man mir vertrauen kann?
Jeder Kunde will Kontrolle und Audit-Nachweise über Ihren Zugriff. Viele Umgebungen, viele Zugänge, viel Haftungsrisiko. Ohne zentrale Lösung wird Ihr Zugriff zum Klotz am Bein statt zum Differenzierungsmerkmal.
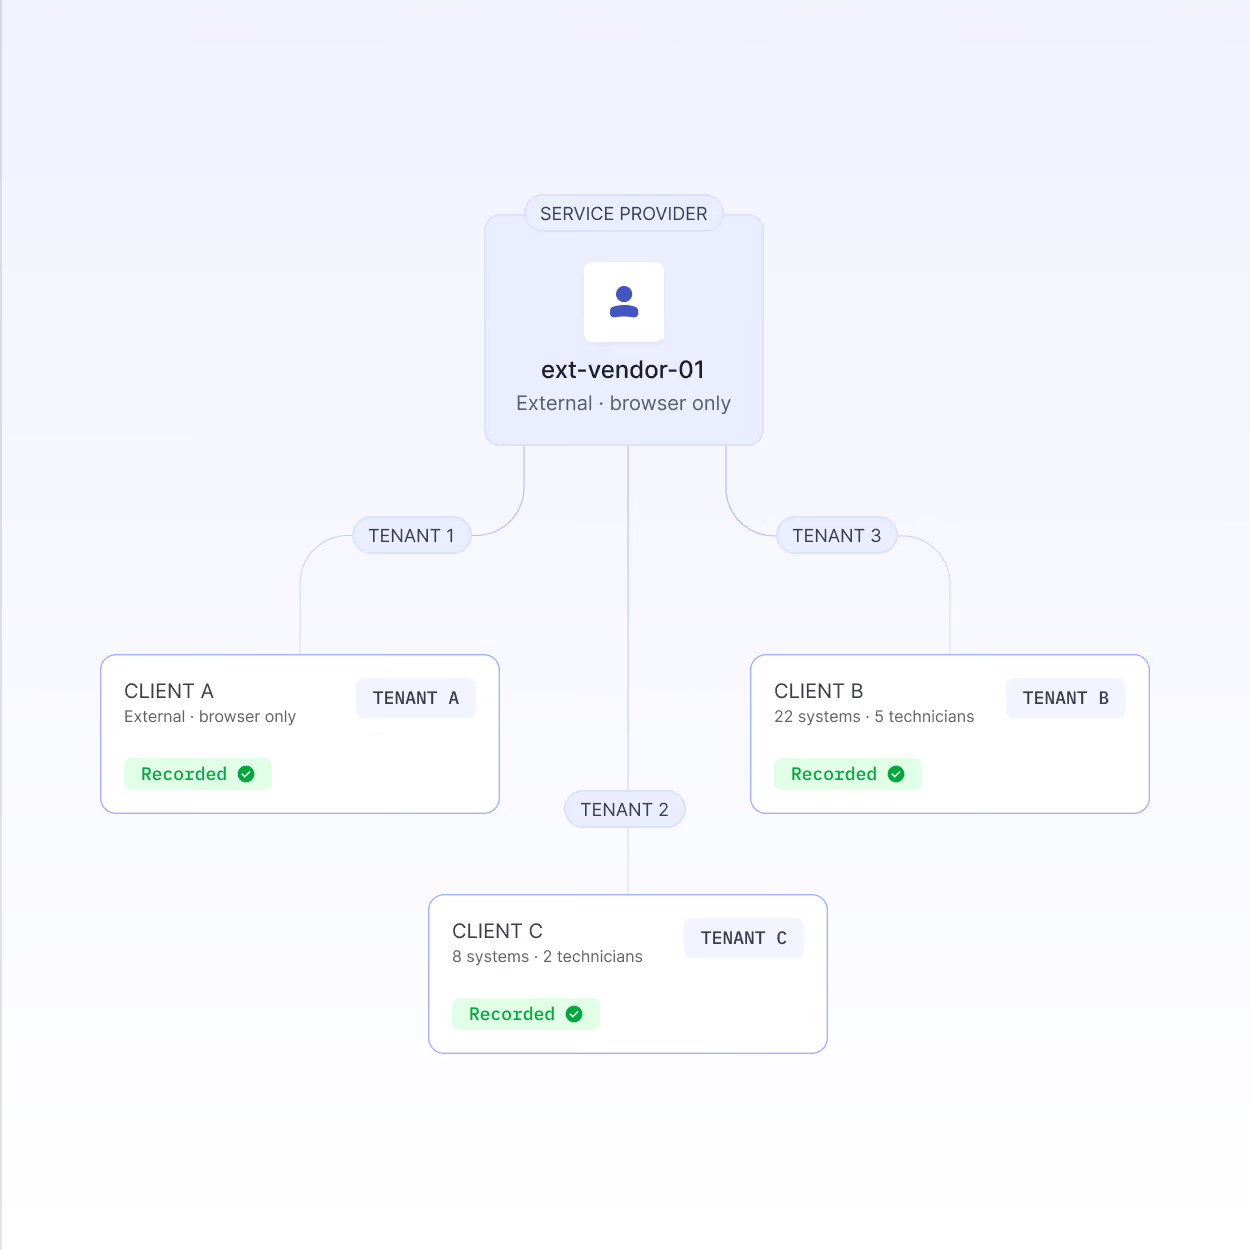
Mandantenfähig
viele Kundenumgebungen, eine Plattform.
Session Recording
Ihr Zugriff jederzeit belegbar.
Vertrauen
dokumentierte Kontrolle als Verkaufsargument.
Risiko an der Wurzel
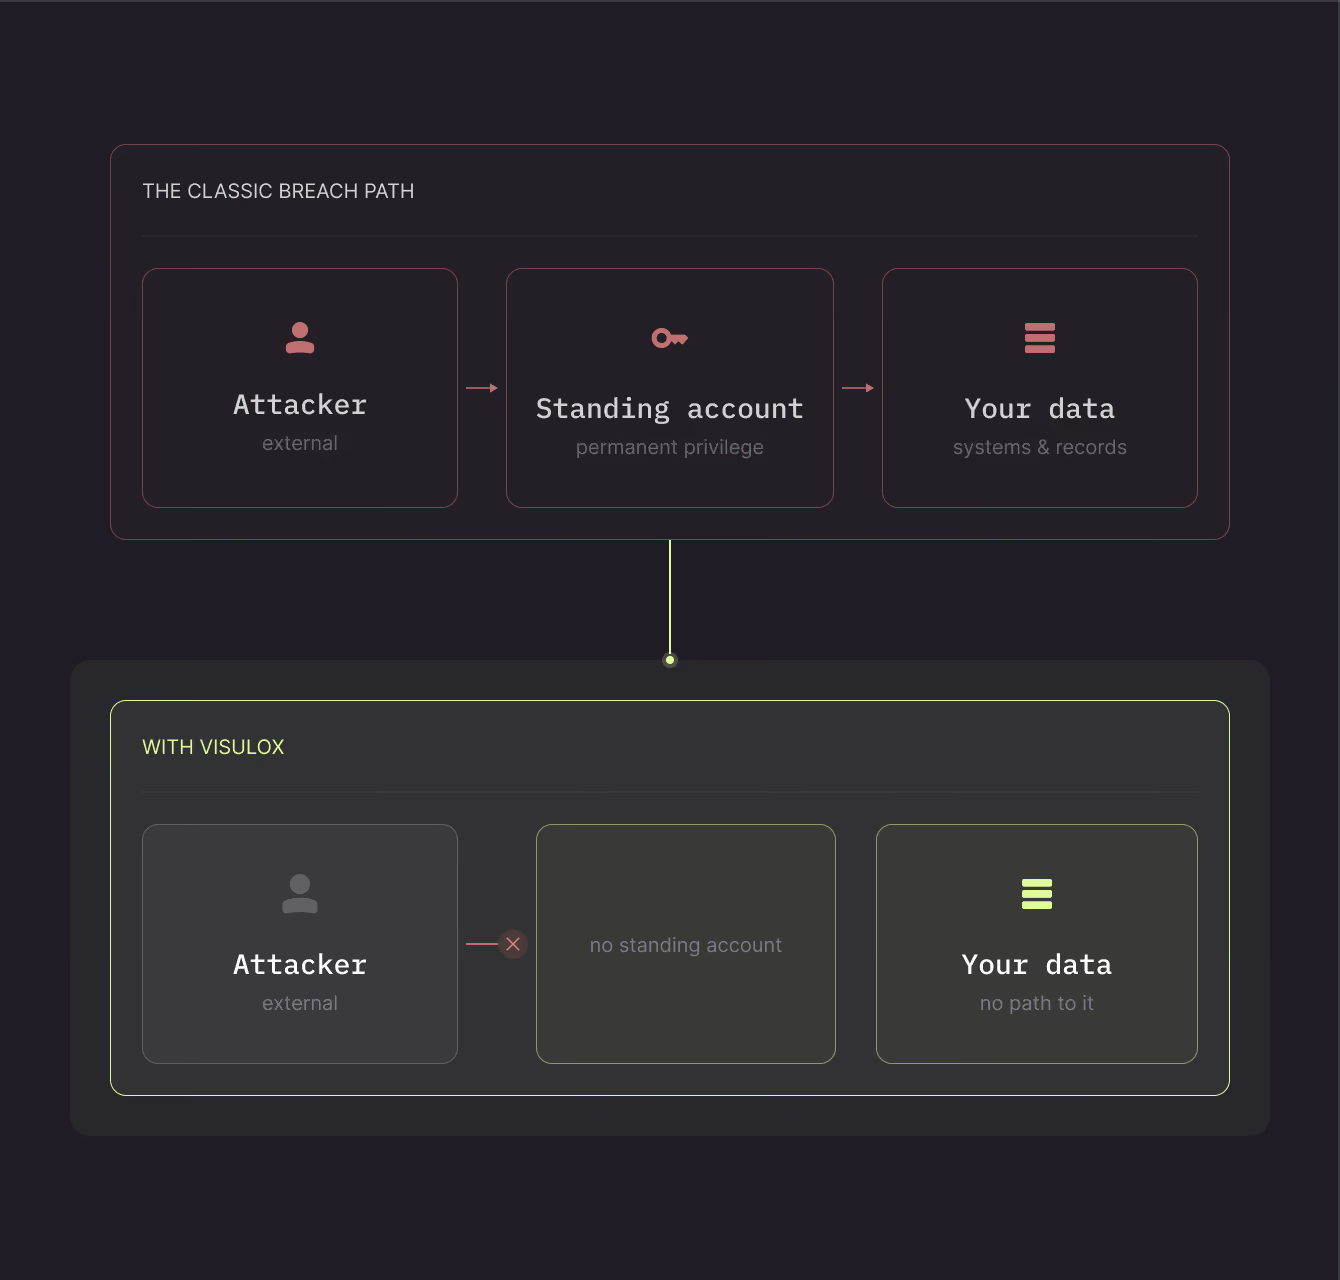
Keine dauerhaften Rechte, keine dauerhafte Angriffsfläche
Berechtigungen entstehen nur bei Bedarf, zeitlich begrenzt und zweckgebunden (Just-in-Time). Kein Nutzer hält stehende Privilegien.
Zugriff für Externe: Granular, agentenlos und ohne Koordinationschaos
Internes Access Management: Arbeit überall absichern und vereinfachen
Für Zero Trust gemacht: Alle Bausteine wie Multi-Faktor-Authentifizierung oder Just-in-Time Zugriffe einfach umsetzen
Immer nachweisbar: Automatisches Compliance Reporting, fälschungssichere Aufzeichnungen und Audit-Trails
Privilegierte Konten sind das häufigste Einfallstor
Datenabfluss bleibt oft monatelang unentdeckt
Reputations- und Bußgeldrisiken in Millionenhöhe
Fremde Identitäten
Dienstleister und Insider vergrößern die Angriffsfläche
Externe Nutzer erhalten häufig weitreichende Berechtigungen. Ohne klare Trennung und Nachvollziehbarkeit bleiben Zugriffe länger aktiv als nötig.
Zugriff für Externe: Granular, agentenlos und ohne Koordinationschaos
Internes Access Management: Arbeit überall absichern und vereinfachen
Für Zero Trust gemacht: Alle Bausteine wie Multi-Faktor-Authentifizierung oder Just-in-Time Zugriffe einfach umsetzen
Immer nachweisbar: Automatisches Compliance Reporting, fälschungssichere Aufzeichnungen und Audit-Trails
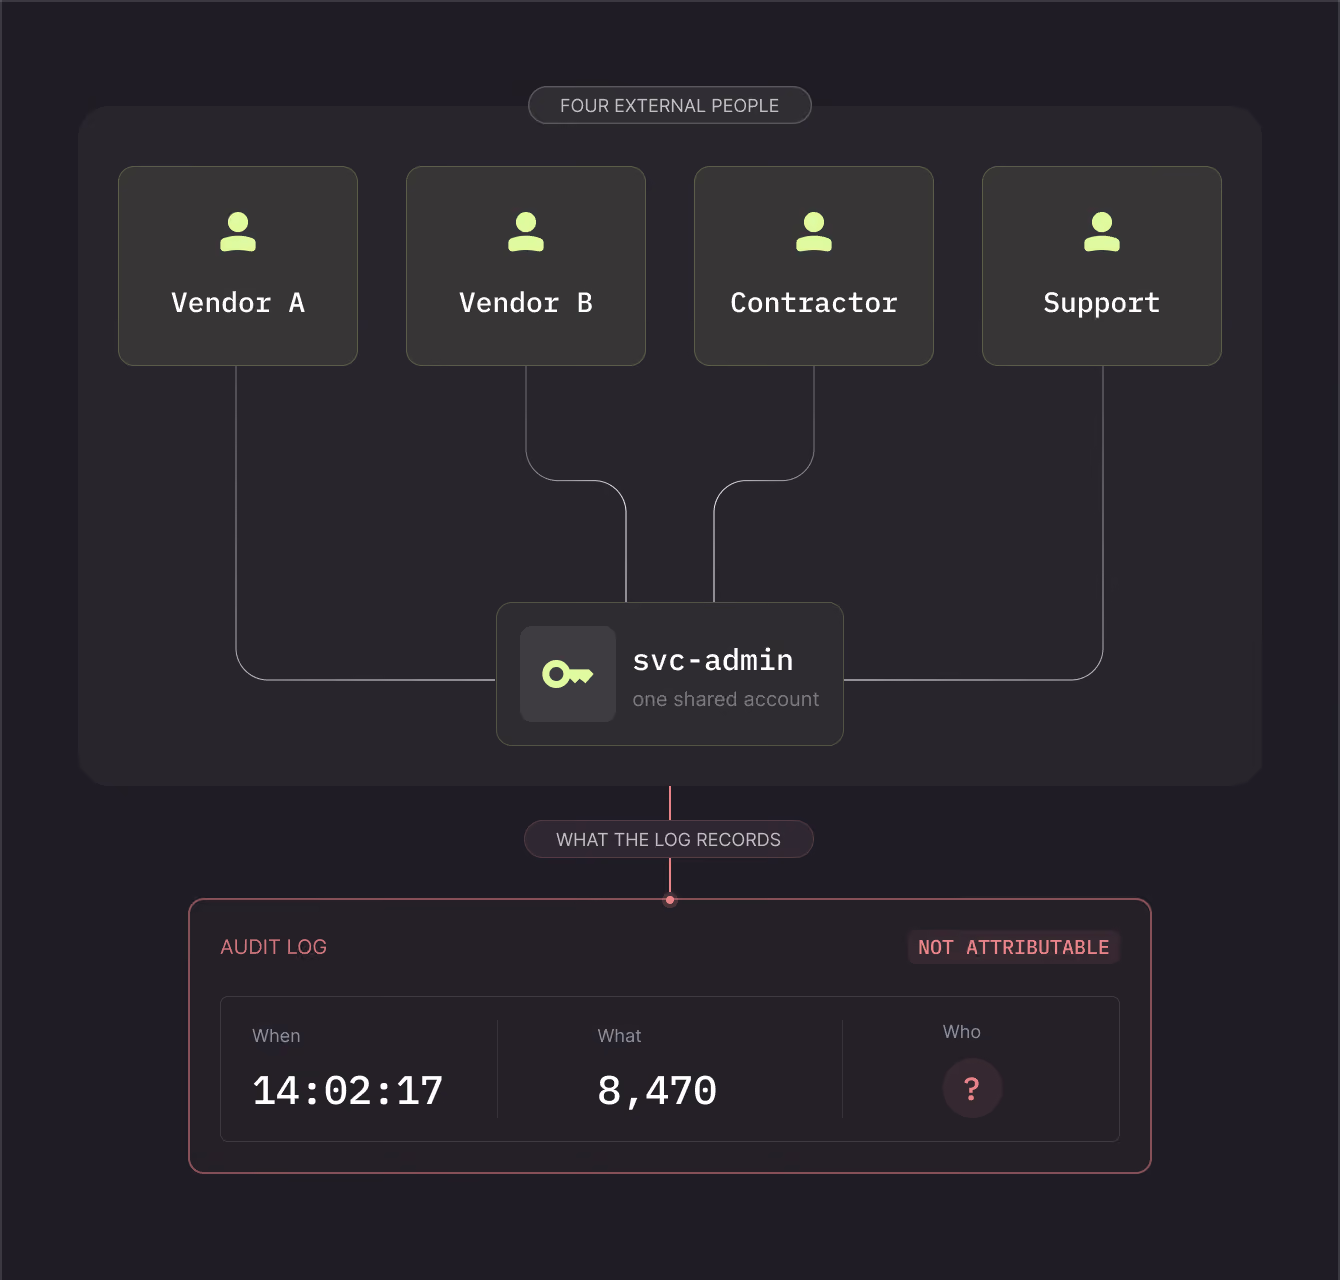
Dienstleister greifen auf produktive Systeme zu
Geteilte Konten erschweren die eindeutige Zuordnung
Zugriffe bestehen oft über das Projektende hinaus
Komplexität
Gewachsene Systeme, komplexe Absicherung
Traditionelle Identitätsplattformen sind statisch. Historisch gewachsene IT- und Systemlandschaften verlangen zentrale Transparenz und Kontrolle.
Zugriff für Externe: Granular, agentenlos und ohne Koordinationschaos
Internes Access Management: Arbeit überall absichern und vereinfachen
Für Zero Trust gemacht: Alle Bausteine wie Multi-Faktor-Authentifizierung oder Just-in-Time Zugriffe einfach umsetzen
Immer nachweisbar: Automatisches Compliance Reporting, fälschungssichere Aufzeichnungen und Audit-Trails
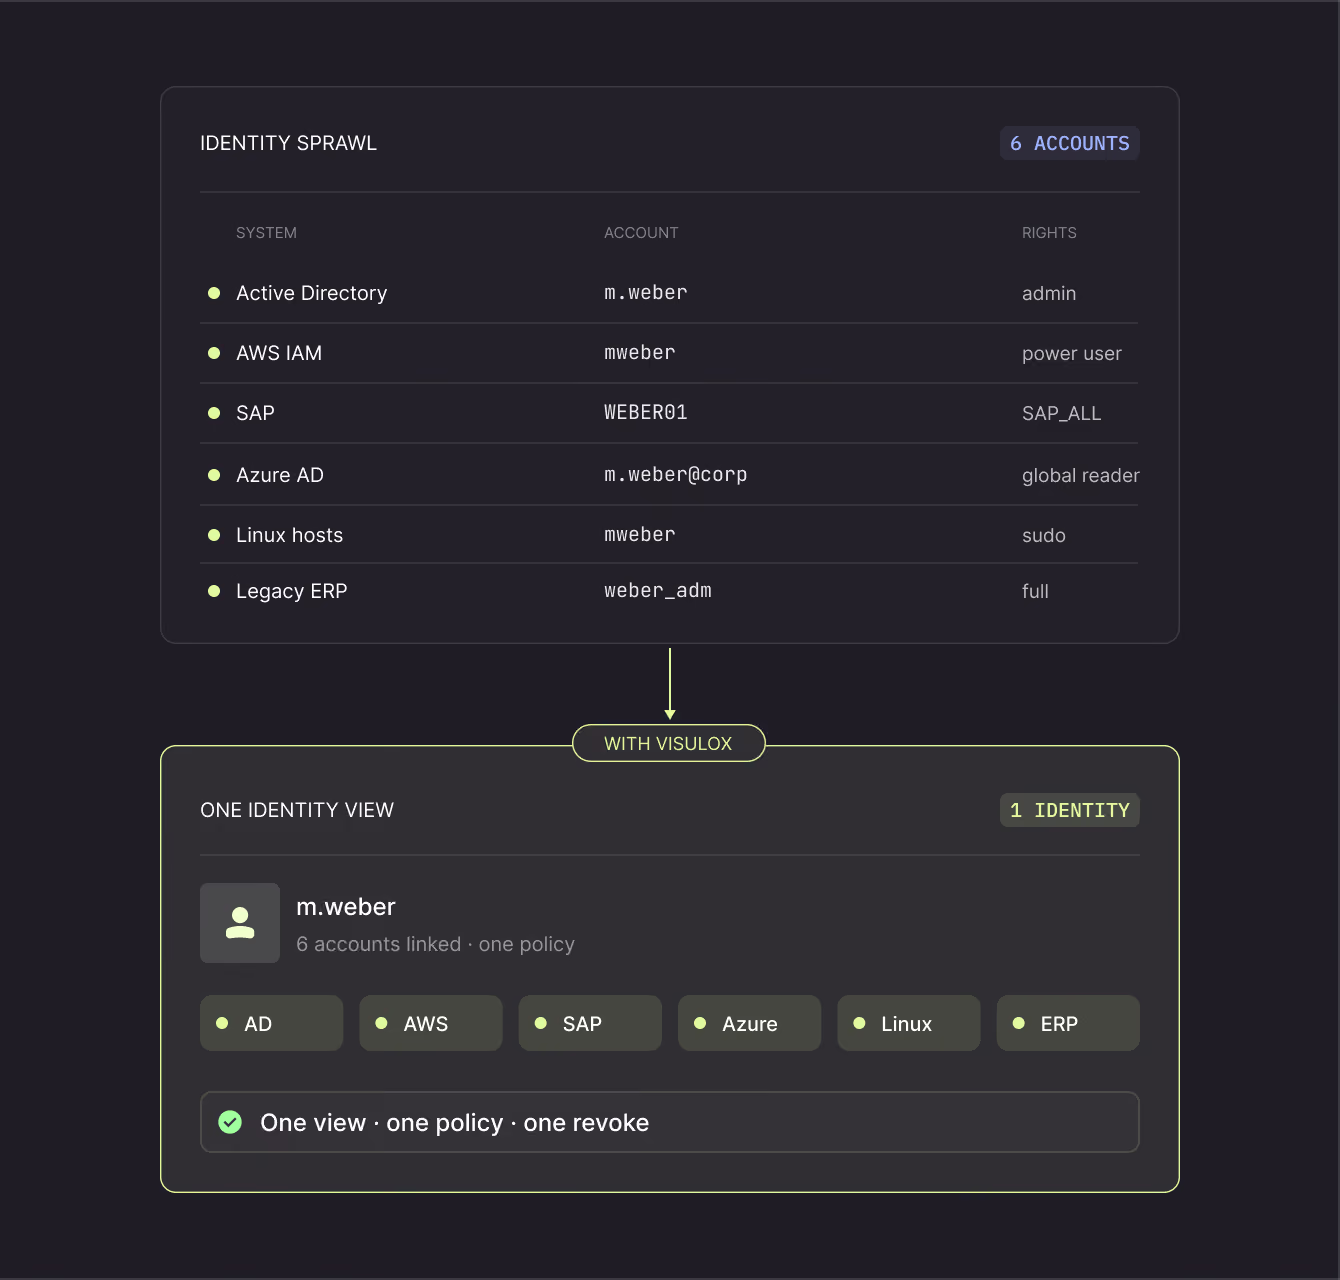
Identitäten verteilen sich über viele Systeme und Clouds
Manuelle Berechtigungsprozesse bleiben fehleranfällig
Dauerhafte Zugriffsrechte erhöhen das Risiko
Kundenstimmen
Warum über 450 IT-Teams Ihre Systeme mit VISULOX absichern
Wir sichern unsere Customer-Support-Umgebung vollständig über VISULOX ab: Jede Verbindung zu Kundensystemen läuft über das Gateway – mit Tastatur- und Videoaufzeichnung, die höchste Sicherheits- und Audit-Anforderungen erfüllt. Der Support ist schnell und persönlich.
Mit VISULOX kontrollieren wir privilegierte Zugriffe über alle unsere Infrastrukturen hinweg – zentral verwaltet. So wird Informationssicherheit steuerbar statt reaktiv.
VISULOX läuft einwandfrei, und der IT-Support ist selbst in Notfällen außergewöhnlich schnell erreichbar. Das Team hilft sogar bei Themen, die gar nichts mit VISULOX zu tun haben.
VISULOX gibt uns die Gewissheit, dass unsere F&E-Daten ausschließlich von uns eingesehen werden. Externe Dienstleister sind nie „unbeaufsichtigt“ – niemand kann kritische Informationen abgreifen oder weitergeben.
Sichere Zugriffe auf unsere IT-Infrastruktur sind vollständig transparent. Das System läuft stabil bei über 1.000 gleichzeitigen Nutzern und unterstützt unsere ISO-27001-Umsetzung – gerade bei großen Infrastrukturen – erheblich.

VISULOX überwacht Dienstleister-Aktivitäten serverübergreifend und macht privilegierte Sammelkonten überflüssig. Gemeinsam mit amitego haben wir ein auditfähiges Kontrollsystem aufgebaut, das präzise dokumentiert, wer wann was getan hat.
Sehr leistungsstark, ausgereift und sicher für den privilegierten Remote-Zugang durch externe Dienstleister. Erstklassiger Support und ein zukunftsorientiertes Entwicklungsteam bei amitego. Wir stehen in engem, kontinuierlichem Austausch mit dem Hersteller und können aktiv an der Weiterentwicklung mitwirken. Kundenwünsche werden zeitnah berücksichtigt.
Rechnet sich das für uns?

Kurze Sales-Zyklen
Agentenlos, einfach einzuführen, schnell abgeschlossen.
Planbare Einnahmen
Nutzerbasierte Lizenzierung.
Differenzierung
Nachweisbare Sicherheit als Argument gegenüber Wettbewerbern.
Echte Partnerschaft
Enger Austausch mit dem Hersteller in Deutschland/Schweiz.
FAQ
Antworten auf die häufigsten Fragen aus dem Finanzsektor.
Wie unterscheidet sich Visulox von Site to Site VPN und anderen Remote Access Lösungen?
Herkömmliche VPN-Lösungen gewähren weitreichenden Netzwerkzugriff ohne eine feingranulare Kontrolle. Klassische PAM-Lösungen sind häufig komplex, kostenintensiv und vor allem für interne Benutzer ausgelegt. VISULOX vereint die Vorteile beider Ansätze: eine Gateway-Architektur ohne direkten Netzwerkzugriff, zeitlich begrenzte Just-in-Time-Zugriffe, vollständige Sitzungsaufzeichnung und eine agentenlose Architektur. Das Ergebnis: maximale Kontrolle bei minimalem Verwaltungsaufwand – speziell für den sicheren externen Zugriff entwickelt.
Wie unterstützt Visulox eine Zero Trust Strategie?
VISULOX setzt Zero Trust konsequent um: Kein Benutzer verfügt über dauerhafte Zugriffsrechte – Berechtigungen werden nur bei Bedarf nach dem Least-Privilege-Prinzip (Just-in-Time Access) vergeben. Direkte Netzwerkverbindungen werden durch einen Protokollbruch technisch verhindert. Jede Sitzung wird vollständig aufgezeichnet und einer einzelnen Person eindeutig zugeordnet. So entsteht ein Zero-Standing-Privileges-Modell, das auch externe Dienstleister und Partner sicher integriert.
Warum hat Visulox eine niedrigere Total Cost of Ownership (TCO?)
VISULOX ist innerhalb weniger Tage einsatzbereit – ohne komplexe Implementierungsprojekte und ohne Änderungen an Endgeräten. Die agentenlose Architektur reduziert den Wartungsaufwand erheblich. Die Lizenzierung nach gleichzeitigen Benutzern vermeidet versteckte Kosten. Zusammen mit dem integrierten deutschsprachigen Support und der Vermeidung von Kosten durch Sicherheitsvorfälle senkt VISULOX nachweislich die Komplexität und die Betriebskosten.
Ist Visulox für Enterprise-Umgebungen geeignet?
Ja. VISULOX ist für die Anforderungen von Unternehmen entwickelt: mit einer Multi-Tenant-Architektur, Hochverfügbarkeits-Clustern, Unterstützung für mehr als 1.000 gleichzeitige Benutzer, Integration in komplexe IT- und OT-Umgebungen sowie Konformität mit NIS-2, ISO 27001, BSI-Anforderungen und der DSGVO. Kunden wie Vodafone, Merck und Thyssengas betreiben VISULOX erfolgreich im unternehmensweiten Einsatz.