All Posts
5 Min. Lesezeit
read
Das Prinzip der minimalen Rechtevergabe: Grundlage moderner Sicherheit
Least Privilege gehört zu den wirkungsvollsten Sicherheitsmaßnahmen und wird dennoch selten konsequent umgesetzt. So wenden Sie es wirksam an.
Veröffentlicht
11.03.2026
Aktualisiert
29.09.2026
Einführung
Das Prinzip der minimalen Rechtevergabe (Principle of Least Privilege, PoLP) besagt, dass jeder Benutzer, jede Anwendung und jedes System nur auf die Ressourcen zugreifen sollte, die zur Erfüllung der jeweiligen Aufgabe nötig sind, und auf nichts darüber hinaus. Das Konzept ist einfach, in Unternehmensumgebungen wird es jedoch zu den am seltensten konsequent umgesetzten Sicherheitsmaßnahmen gezählt.
Wichtige Erkenntnisse
- In den meisten Organisationen bestehen erhebliche, oft unbemerkte Berechtigungswildwüchse.
- Just-in-Time-Zugriff gilt als Goldstandard für die Verwaltung privilegierter Konten.
- Regelmäßige Zugriffsüberprüfungen sind unverzichtbar, um Least Privilege dauerhaft aufrechtzuerhalten.
- Service-Konten sind häufig mit den meisten Berechtigungen ausgestattet und werden zugleich am ehesten übersehen.
Warum überprivilegierte Konten überall vorkommen
In den meisten Organisationen sammeln sich Berechtigungen mit der Zeit an. Ein Benutzer erhält Administratorrechte, um ein einmaliges Problem zu lösen. Einem Service-Konto werden der Einfachheit halber weitreichende Rechte erteilt. Niemand entzieht die Zugriffe, wenn sie nicht mehr benötigt werden. Das Ergebnis ist ein ausuferndes, unsichtbares Risiko, das Angreifer gezielt ausnutzen.
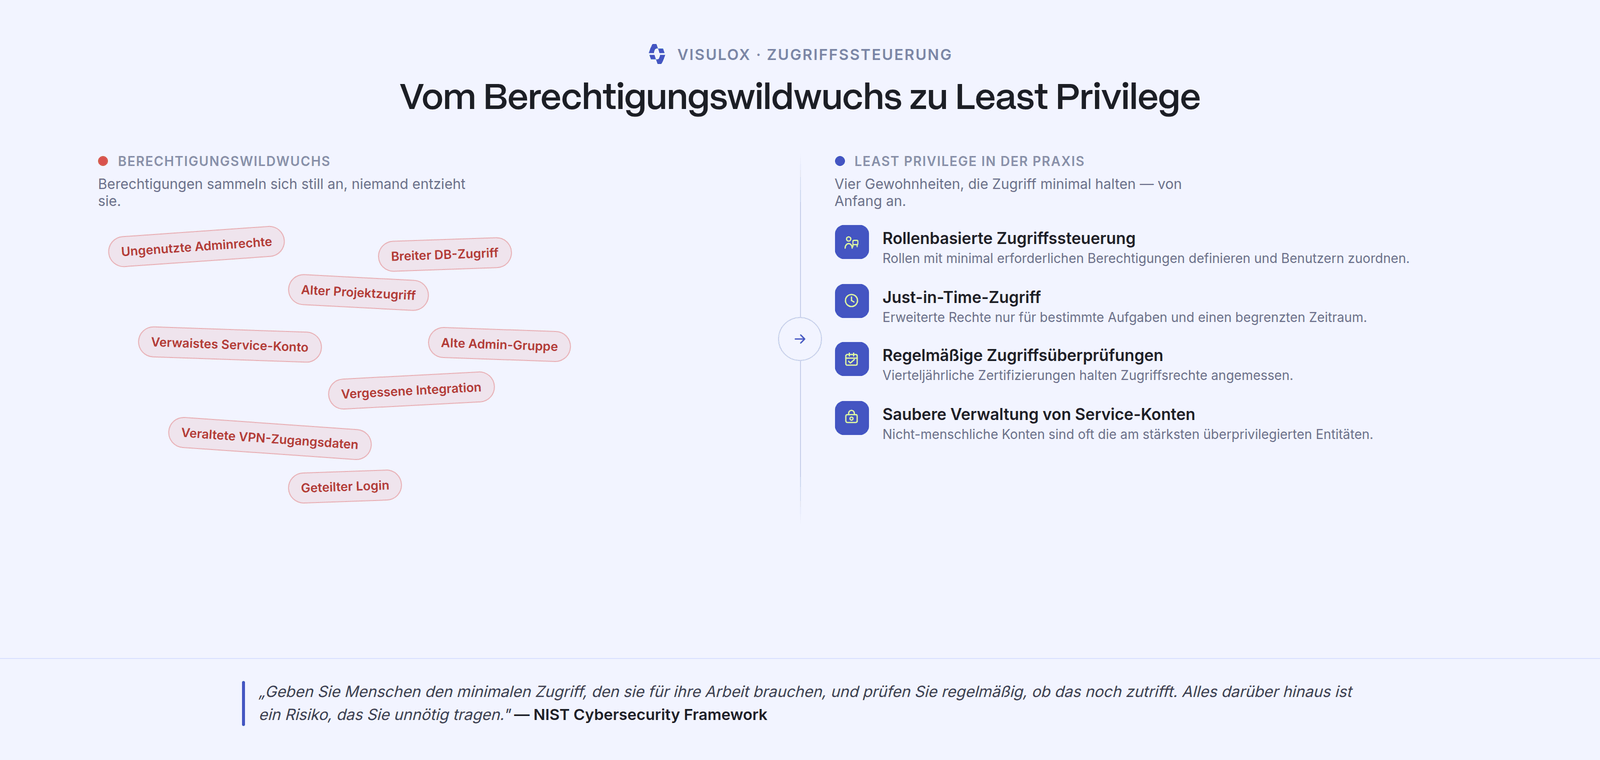
Berechtigungswildwuchs entsteht selten durch eine falsche Entscheidung, sondern durch viele kleine, jeweils nachvollziehbare. Typischerweise finden sich in gewachsenen Umgebungen:
- ungenutzte Adminrechte aus einem längst abgeschlossenen Projekt
- breiter Datenbankzugriff, der für eine einmalige Auswertung vergeben wurde
- alter Projektzugriff von Personen, die die Abteilung gewechselt haben
- verwaiste Service-Konten ohne erkennbaren Eigentümer
- alte Admin-Gruppen, in denen niemand mehr die Mitglieder prüft
- vergessene Integrationen mit dauerhaft gültigen Zugangsdaten
- veraltete VPN-Zugangsdaten ehemaliger Dienstleister
- geteilte Logins, hinter denen sich mehrere Personen verbergen
Jeder dieser Punkte ist für sich harmlos. Zusammen ergeben sie die Angriffsfläche, über die ein kompromittiertes Konto zum Zugang auf das gesamte Netz wird.
Was Least Privilege konkret bedeutet
Das Prinzip verlangt, dass jede Identität genau die Rechte besitzt, die für ihre Aufgabe nötig sind – und zwar nur so lange, wie die Aufgabe läuft. Zwei Dimensionen sind dabei zu unterscheiden, die in der Praxis oft vermischt werden.
Der Umfang beschreibt, worauf ein Konto zugreifen darf: ein System statt eines ganzen Netzsegments, eine Datenbank statt des kompletten Servers. Die Dauer beschreibt, wie lange es das darf. Viele Organisationen optimieren nur den Umfang und lassen die Dauer unbegrenzt. Genau dort bleibt das Risiko bestehen, denn ein präzise zugeschnittenes Recht, das dauerhaft gilt, ist rund um die Uhr angreifbar.
Least Privilege in der Praxis
- Rollenbasierte Zugriffssteuerung (RBAC): Definieren Sie Rollen mit den minimal erforderlichen Berechtigungen und ordnen Sie Benutzer diesen Rollen zu. Der häufigste Fehler dabei ist, Rollen aus bestehenden Berechtigungen abzuleiten – damit zementieren Sie den Wildwuchs, statt ihn abzubauen.
- Just-in-Time-Zugriff: Gewähren Sie erweiterte Rechte nur für bestimmte Aufgaben und für einen begrenzten Zeitraum. Entscheidend ist, dass Anforderung und Freigabe in Sekunden ablaufen; wo die Freigabe zum Nadelöhr wird, weichen Administratoren aus.
- Regelmäßige Zugriffsüberprüfungen: Vierteljährliche Zertifizierungen halten Zugriffsrechte angemessen. Sie funktionieren nur, wenn die prüfende Person den fachlichen Kontext kennt – eine Freigabe durch die IT ohne Fachbezug ist eine Unterschrift ohne Aussage.
- Saubere Verwaltung von Service-Konten: Nicht-menschliche Konten sind oft die am stärksten überprivilegierten Entitäten in einer Umgebung. Jedes Service-Konto braucht einen benannten Eigentümer und ein dokumentiertes Ablaufdatum.
Berechtigungswildwuchs sichtbar machen
Bevor Rechte abgebaut werden können, müssen sie bekannt sein. Drei Auswertungen liefern in der Regel schnell ein belastbares Bild: Welche Konten besitzen administrative Rechte, ohne sie in den letzten 90 Tagen genutzt zu haben? Welche Konten gehören zu Personen, die das Unternehmen oder die Abteilung verlassen haben? Und welche Zugänge existieren für Dienstleister, deren Vertrag ausgelaufen ist?
Diese drei Fragen decken erfahrungsgemäß den Großteil der kritischen Altlasten ab – und sie lassen sich beantworten, ohne zuvor ein vollständiges Berechtigungskonzept aufzubauen.
Least Privilege für Service- und Maschinenkonten
Bei interaktiven Zugriffen durch Menschen lässt sich Least Privilege vergleichsweise sauber umsetzen. Maschinenkonten sind schwieriger: Sie laufen unbeaufsichtigt, ihre Zugangsdaten liegen häufig in Skripten oder Konfigurationsdateien, und ein abgelaufenes Passwort legt im Zweifel einen Prozess still.
Der Ausweg führt über kurzlebige Tokens oder einen Credential-Vault, der Zugangsdaten rotiert und nie im Klartext offenlegt. Das Prinzip bleibt dasselbe, die technische Umsetzung unterscheidet sich deutlich – weshalb Maschinenkonten in Least-Privilege-Projekten einen eigenen Arbeitsstrang verdienen.
Least Privilege und Zero Standing Privileges
Die beiden Begriffe werden oft synonym verwendet, beschreiben aber unterschiedliche Ambitionsniveaus. Least Privilege begrenzt, was ein Konto darf. Zero Standing Privileges geht einen Schritt weiter und beseitigt erhöhte Rechte im Ruhezustand vollständig.
Praktisch heißt das: Least Privilege ist der Grundsatz, Zero Standing Privileges der Zielzustand und Just-in-Time der Mechanismus, der ihn herstellt. Beide sind Bestandteile einer Zero-Trust-Architektur.
Die Rolle von PAM bei der Durchsetzung von Least Privilege
Lösungen für Privileged Access Management sind eigens dafür konzipiert, Least Privilege auch in großem Maßstab durchzusetzen. Indem PAM die Verwaltung von Anmeldedaten zentralisiert, Just-in-Time-Zugriff bereitstellt und lückenlose Audit-Protokolle der Sessions liefert, wird Least Privilege selbst in großen und komplexen Umgebungen praktikabel.
Der entscheidende Unterschied zu reiner Rechteverwaltung liegt in der Nachweisbarkeit: Ein Berechtigungskonzept beschreibt, was erlaubt wäre. Eine Session-Aufzeichnung belegt, was tatsächlich geschehen ist. Für Prüfungen zählt das Zweite. Worauf bei der Auswahl einer Plattform zu achten ist, haben wir im Vergleich gängiger PAM-Lösungen zusammengestellt.
Least Privilege im regulatorischen Kontext
Least Privilege ist keine freiwillige Kür. Die Mindestmaßnahmen nach § 30 BSIG in der Umsetzung von NIS-2 verlangen ausdrücklich Konzepte für Zugriffskontrolle, ISO 27001 fordert dasselbe über Annex A, und die BSI-Mindeststandards beschreiben es als Grundanforderung. Wer Rechte konsequent begrenzt und das dokumentieren kann, erfüllt mehrere Anforderungen gleichzeitig.
Häufige Fehler bei der Umsetzung
Drei Muster tauchen in fast jedem gescheiterten Projekt auf. Erstens wird mit einer vollständigen Bestandsaufnahme begonnen, die so lange dauert, dass nie etwas umgesetzt wird. Zweitens werden Rollen aus dem Ist-Zustand abgeleitet, wodurch bestehende Überberechtigung dauerhaft festgeschrieben wird. Drittens bleiben Dienstleisterzugänge außen vor, weil sie organisatorisch bei einer anderen Abteilung liegen – obwohl genau dort die weitreichendsten Rechte vergeben werden.
Kontakt
Ihr direkter Weg zu sicherem Remote Access
Sprechen Sie direkt mit einem Cybersecurity Experten.
Fazit
Least Privilege ist keine einmalige Konfiguration. Es erfordert laufende Governance, automatisierte Werkzeuge und eine Kultur, die Zugriff als zu minimierendes Risiko begreift und nicht als zu maximierende Bequemlichkeit. Organisationen, die das richtig umsetzen, verringern ihre Angriffsfläche gegenüber Insider-Bedrohungen wie externen Angreifern erheblich.
Table Of Content:
Sprechen Sie mit unseren Experten
Wir freuen uns Ihre individuellen Anforderungen unverbindlich zu besprechen.
Share:
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Insights für IT-Sicherheit und privilegierten Zugriff
Expertenwissen, Praxistipps und aktuelle Trends rund um PAM, Compliance und sichere Remote-Arbeit – direkt vom amitego-Team.