
All Posts
9 min
read
Just-in-Time Access im PAM: So funktioniert JIT-Zugriff
Just-in-Time Access vergibt privilegierte Rechte nur für die Dauer einer Aufgabe und entzieht sie danach automatisch. Wie JIT-Zugriff im PAM funktioniert, welche Modelle es gibt und wie Sie ihn einführen.
Veröffentlicht
05.11.2024
Aktualisiert
17.11.2026
Einführung
In vielen Unternehmen haben Administratoren und Dienstleister ihre Rechte rund um die Uhr, auch wenn sie sie nur wenige Stunden im Monat brauchen. Jedes dieser dauerhaft privilegierten Konten ist ein Ziel für Angreifer. Just-in-Time Access (JIT) dreht das Prinzip um: Privilegien entstehen erst, wenn sie gebraucht werden, und verschwinden automatisch, sobald die Aufgabe erledigt ist.
Dieser Beitrag erklärt, was Just-in-Time-Zugriff im Privileged Access Management (PAM) bedeutet, wie ein JIT-Zugriff abläuft, welche Modelle es gibt, wie sich JIT von Zero Standing Privileges unterscheidet und wie Sie JIT schrittweise einführen.
Wichtige Erkenntnisse
- Just-in-Time Access vergibt privilegierte Rechte nur auf Anfrage, für ein System und ein Zeitfenster, und entzieht sie danach automatisch.
- Dauerhafte Adminrechte sind die meiste Zeit ungenutzt, aber jederzeit missbrauchbar.
- Es gibt drei Modelle: temporäre Rechteerweiterung, kurzlebige Konten und vermittelter Zugriff über ein Zugangstor.
- JIT ist der Weg, Zero Standing Privileges das Ziel.
- ISO 27001 (Control 8.2) und NIS2 verlangen eingeschränkte und nachweisbare privilegierte Zugriffe, die JIT liefert.
Was ist Just-in-Time Access?
Just-in-Time Access ist ein Verfahren, bei dem privilegierte Rechte nicht dauerhaft vergeben werden, sondern auf Anfrage, für ein bestimmtes System und für ein begrenztes Zeitfenster. Nach Ablauf des Fensters oder nach Ende der Sitzung werden die Rechte automatisch entzogen. JIT ist damit die praktische Umsetzung des Prinzips der minimalen Rechtevergabe auf der Zeitachse: nicht nur so wenig Rechte wie nötig, sondern auch so kurz wie nötig.
Warum dauerhafte Adminrechte ein Risiko sind
Dauerhaft vergebene Privilegien, oft „Always-on“-Rechte genannt, erzeugen eine große Angriffsfläche, die die meiste Zeit ungenutzt ist. Wird ein solches Konto kompromittiert, etwa durch Phishing oder ein abgegriffenes Passwort, hat der Angreifer sofort volle Rechte. Hinzu kommen Konten, die nach Projektende oder Personalwechsel nie entfernt wurden, und geteilte Admin-Konten, deren Nutzung sich keiner Person zuordnen lässt. JIT reduziert diese Risiken, weil zu den meisten Zeitpunkten schlicht keine privilegierten Rechte existieren, die missbraucht werden könnten.
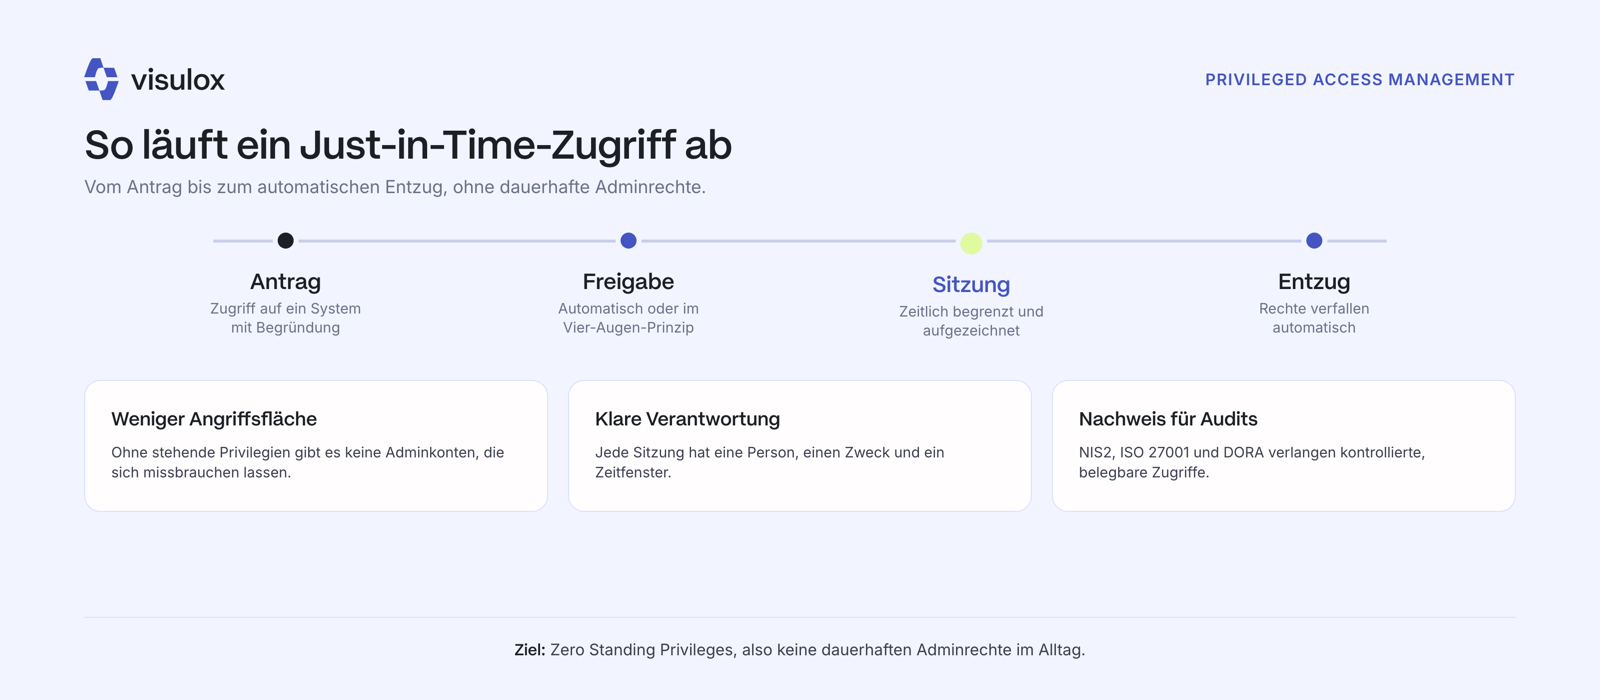
So läuft ein Just-in-Time-Zugriff ab
- Antrag: Ein Administrator oder Dienstleister beantragt Zugriff auf ein bestimmtes System, mit Begründung und gewünschtem Zeitfenster, etwa mit Bezug auf ein Ticket.
- Freigabe: Je nach Regel erfolgt die Freigabe automatisch, zum Beispiel für Routineaufgaben im Wartungsfenster, oder im Vier-Augen-Prinzip durch einen Verantwortlichen.
- Sitzung: Der Zugriff erfolgt über einen kontrollierten Zugangspunkt, zeitlich begrenzt und aufgezeichnet. Zugangsdaten werden dabei automatisch eingesetzt und nicht offengelegt.
- Entzug: Mit Ablauf des Zeitfensters endet die Sitzung, und die Rechte verfallen automatisch. Es bleibt nur der Nachweis, wer wann was getan hat.
Drei Modelle für JIT im PAM
Temporäre Rechteerweiterung
Ein bestehendes Konto erhält für eine begrenzte Zeit zusätzliche Rechte, etwa die Mitgliedschaft in einer Admin-Gruppe. Das ist einfach umzusetzen, das Konto selbst bleibt aber dauerhaft bestehen.
Kurzlebige Konten
Für jede Sitzung wird ein privilegiertes Konto erzeugt und danach gelöscht. Das kommt dem Ziel ohne stehende Privilegien am nächsten, ist aber nicht für jedes Zielsystem möglich.
Vermittelter Zugriff über ein Zugangstor
Der Nutzer erhält keine Rechte auf dem Zielsystem, sondern nur die Freigabe für eine Sitzung über das Zugangstor. Das Tor setzt die privilegierten Zugangsdaten im Hintergrund ein, sodass der Nutzer sie nie kennt. Dieses Modell funktioniert auch für Systeme, auf denen sich Rechte nicht dynamisch vergeben lassen, etwa ältere Server oder OT-Komponenten, und eignet sich besonders für externe Dienstleister.
Just-in-Time und Zero Standing Privileges
Zero Standing Privileges (ZSP) beschreibt das Ziel: keine dauerhaften privilegierten Rechte im Alltag. Just-in-Time Access ist der Weg dorthin, also das Verfahren, mit dem Rechte bei Bedarf entstehen und wieder verschwinden. Ausführlich erklärt unser Beitrag Zero Standing Privileges: keine dauerhaften Adminrechte das Zielbild.
Herausforderungen bei der Einführung
- Notfälle: Im Störfall darf ein Freigabeprozess nicht bremsen. Dafür braucht es einen geregelten Notfallzugriff, der sofort funktioniert und vollständig aufgezeichnet wird.
- Automatisierung und Dienstkonten: Skripte und Dienste brauchen oft dauerhafte Rechte. Sie gehören in einen Tresor mit regelmäßiger Passwortrotation statt in einen JIT-Ablauf für Menschen.
- Akzeptanz: Wenn JIT jeden Handgriff verzögert, suchen Administratoren Umwege. Regeln für automatische Freigaben bei Routineaufgaben halten den Ablauf schnell.
Best Practices für JIT-Zugriff
- Beginnen Sie mit den kritischsten Zugängen: Domain-Admins, Datenbank-Admins, OT und externe Dienstleister.
- Legen Sie Standard-Zeitfenster fest, zum Beispiel zwei bis vier Stunden, und lassen Sie Verlängerungen nur mit Begründung zu.
- Nutzen Sie das Vier-Augen-Prinzip für besonders kritische Systeme und automatische Freigaben für Routinearbeiten.
- Zeichnen Sie jede JIT-Sitzung auf, damit Freigabe und Tätigkeit zusammen nachweisbar sind.
- Prüfen Sie regelmäßig, welche dauerhaften Rechte noch bestehen, und bauen Sie sie Schritt für Schritt ab.
Wie sich JIT in ein größeres PAM-Projekt einordnet, zeigt unsere PAM-Roadmap in sechs Phasen.
JIT und Compliance
Regelwerke verlangen zunehmend genau das, was JIT liefert. ISO/IEC 27001:2022 fordert in Control 8.2, privilegierte Zugriffsrechte einzuschränken und zu verwalten. § 30 BSIG verlangt im Rahmen von NIS2 Zugriffskontrolle und Multi-Faktor-Authentifizierung. Und auch Cyberversicherer fragen zunehmend, wie privilegierte Konten geschützt sind. Mit JIT können Sie für jeden privilegierten Zugriff belegen, wer ihn beantragt, wer ihn freigegeben und was der Nutzer getan hat.
Just-in-Time Access mit VISULOX
VISULOX setzt JIT nach dem Modell des vermittelten Zugriffs um. Nutzer beantragen eine Sitzung für ein bestimmtes System, die Freigabe erfolgt automatisch oder im Vier-Augen-Prinzip, und nach Ablauf des Zeitfensters endet der Zugriff. Zugangsdaten liegen im Tresor und werden nie offengelegt, jede Sitzung wird aufgezeichnet und lässt sich live mitverfolgen. Das funktioniert agentenlos für RDP, SSH, VNC und Webanwendungen, für interne Administratoren wie für externe Dienstleister. Mehr zum Ansatz auf der Seite Zero Trust mit VISULOX. Wie JIT die Fernwartung ohne VPN möglich macht, zeigt unser Beitrag Fernwartung per VPN: Nachteile und Alternative.
Kontakt
Ihr direkter Weg zu sicherem Remote Access
Sprechen Sie direkt mit einem Cybersecurity Experten.
Fazit
Just-in-Time Access ersetzt dauerhafte Adminrechte durch Rechte, die nur für eine Aufgabe, ein System und ein Zeitfenster bestehen. Das verkleinert die Angriffsfläche, macht jede privilegierte Sitzung einer Person und einem Zweck zuordenbar und liefert die Nachweise, die ISO 27001 und NIS2 verlangen. Wer mit den kritischsten Zugängen beginnt, Notfallzugriff und Dienstkonten sauber regelt und Routinefreigaben automatisiert, kommt Schritt für Schritt zu Zero Standing Privileges, ohne den Betrieb zu bremsen.
Häufige Fragen
Was bedeutet Just-in-Time Access?
Just-in-Time Access bedeutet, dass privilegierte Rechte nicht dauerhaft bestehen, sondern bei Bedarf für ein bestimmtes System und ein begrenztes Zeitfenster vergeben und danach automatisch entzogen werden. So existieren die meiste Zeit keine Rechte, die Angreifer missbrauchen könnten.
Was ist der Unterschied zwischen JIT und Zero Standing Privileges?
Zero Standing Privileges ist das Ziel: keine dauerhaften privilegierten Rechte. Just-in-Time Access ist das Verfahren, mit dem dieses Ziel erreicht wird, indem Rechte bei Bedarf entstehen und wieder verschwinden.
Verlangsamt Just-in-Time Access die Arbeit von Administratoren?
Nicht, wenn die Regeln gut gesetzt sind. Routineaufgaben können automatisch freigegeben werden, nur kritische Systeme brauchen eine Freigabe im Vier-Augen-Prinzip. Für Störfälle gibt es einen geregelten Notfallzugriff.
Eignet sich JIT auch für externe Dienstleister?
Gerade dafür. Dienstleister erhalten Zugriff nur auf das System, das sie warten sollen, nur im vereinbarten Zeitfenster und ohne die Zugangsdaten zu kennen. Jede Sitzung wird aufgezeichnet, und nach Ende der Aufgabe erlischt der Zugriff automatisch.
Table Of Content:
Sprechen Sie mit unseren Experten
Wir freuen uns Ihre individuellen Anforderungen unverbindlich zu besprechen.
Share:
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Insights für IT-Sicherheit und privilegierten Zugriff
Expertenwissen, Praxistipps und aktuelle Trends rund um PAM, Compliance und sichere Remote-Arbeit – direkt vom amitego-Team.


