All Posts
6 Min. Lesezeit
read
Remote-Work-Sicherheit: So schützen Sie Ihre Belegschaft von überall
Remote Work hat die Angriffsfläche dauerhaft verändert. So schützen Sie verteilte Teams, ohne die Produktivität zu beeinträchtigen.
Veröffentlicht
05.03.2026
Aktualisiert
29.09.2026
Einführung
Der Wechsel zu Remote- und Hybridarbeit hat die Angriffsfläche von Unternehmen grundlegend verändert. Mitarbeitende, die sich aus Heimnetzwerken, von privaten Geräten und über öffentliches WLAN verbinden, sorgen für eine enorme Zunahme möglicher Einfallstore für Angreifer. Sicherheitsteams müssen ihre Strategien entsprechend anpassen.
Wichtige Erkenntnisse
- Remote Work hat die klassischen Netzwerkgrenzen aufgelöst.
- Die Multi-Faktor-Authentifizierung ist die wirksamste einzelne Maßnahme für die Sicherheit des Remote-Zugriffs.
- SASE-Architekturen bieten eine moderne Alternative zu klassischen VPNs.
- Das Sicherheitsbewusstsein der Mitarbeitenden ist in einer Remote-First-Umgebung entscheidend.
Die neue Angriffsfläche
Als die Belegschaft ins Homeoffice wechselte, löste sich der Netzwerkperimeter praktisch auf. Das Zuhause jedes Mitarbeitenden wurde zur Erweiterung des Firmennetzwerks, oft ohne die gleichen Sicherheitskontrollen wie im Büro. VPNs, die früher als ausreichend galten, haben sich als Engpass und Schwachstelle erwiesen.
Der Grund dafür liegt in der Funktionsweise: Ein VPN gewährt Netzzugang, nicht Systemzugriff. Wer sich erfolgreich verbindet, befindet sich im Netz und erreicht grundsätzlich alles, was dort erreichbar ist. Bei einem kompromittierten Heimgerät wird aus dieser Bequemlichkeit ein direkter Weg ins Unternehmen.
Die größten Bedrohungen für Remote-Mitarbeitende
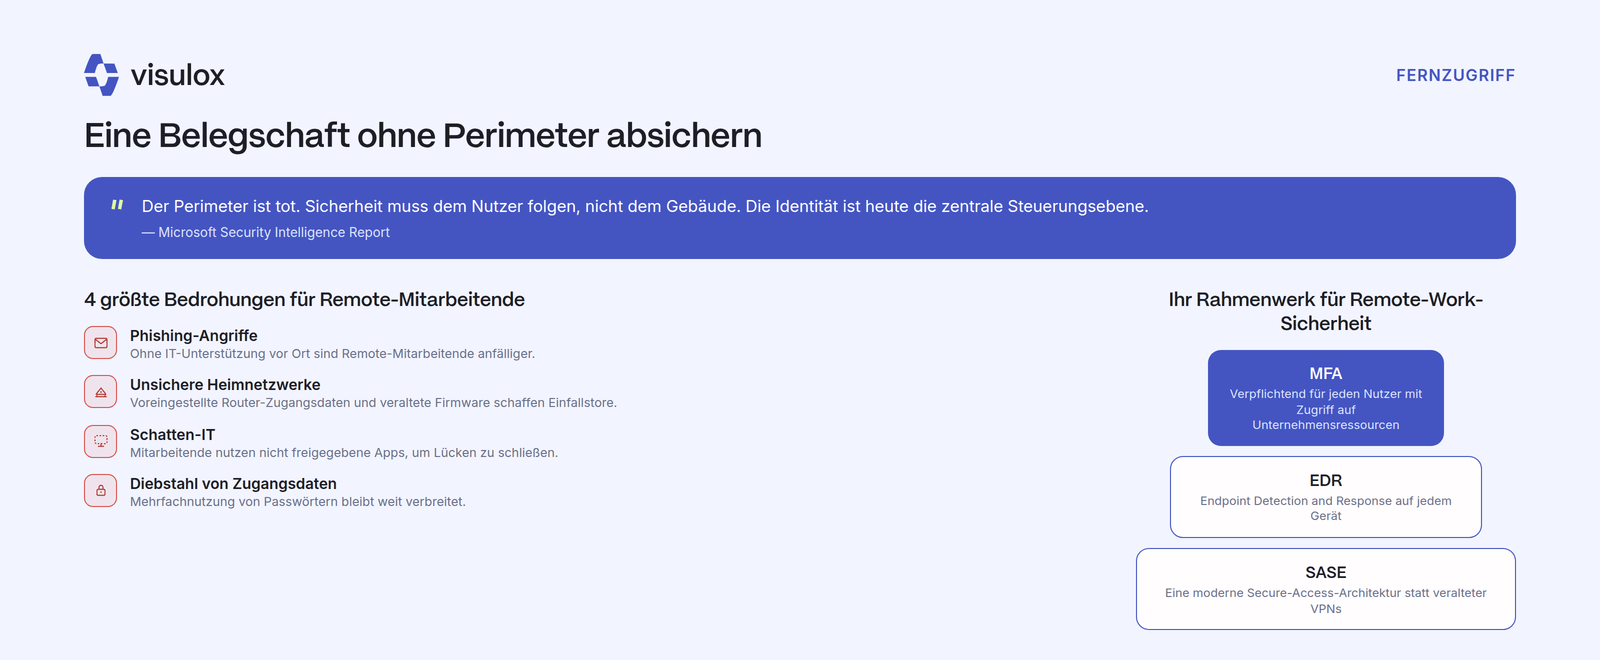
- Phishing-Angriffe: Ohne IT-Unterstützung vor Ort sind Remote-Mitarbeitende anfälliger. Die kurze Rückfrage beim Kollegen am Nebentisch fällt weg, und genau diese Sekunde des Zweifels ist der wirksamste Filter gegen Phishing.
- Unsichere Heimnetzwerke: Voreingestellte Router-Zugangsdaten und veraltete Firmware schaffen leichte Einfallstore. Das Firmengerät teilt sich das Netz mit Smart-TVs, Spielkonsolen und den Geräten anderer Haushaltsmitglieder.
- Schatten-IT: Mitarbeitende nutzen nicht freigegebene Apps, um Produktivitätslücken auszugleichen. Schatten-IT ist selten Böswilligkeit, sondern fast immer ein Symptom: Wo der freigegebene Weg zu umständlich ist, entsteht ein zweiter.
- Diebstahl von Zugangsdaten: Die Mehrfachnutzung von Passwörtern über private und berufliche Konten hinweg ist nach wie vor weit verbreitet. Ein Leak bei einem beliebigen Onlinedienst wird damit zum Unternehmensrisiko.
Ein Rahmenwerk für sicheres Remote Work aufbauen
Eine belastbare Sicherheitsstrategie für Remote Work beginnt bei der Identität. Drei Bausteine tragen das Modell:
- Multi-Faktor-Authentifizierung (MFA) verpflichtend für jeden Nutzer mit Zugriff auf Unternehmensressourcen. Es ist die wirksamste Einzelmaßnahme, weil sie gestohlene Zugangsdaten entwertet.
- Endpoint Detection and Response (EDR) auf jedem Gerät, damit ein kompromittierter Endpunkt auffällt, bevor er als Sprungbrett dient.
- Secure Access Service Edge (SASE) als moderne Zugangsarchitektur statt veralteter VPNs, mit Zugriffsentscheidungen pro Anwendung statt pro Netzwerk.
Dieses Rahmenwerk ist die praktische Umsetzung einer Zero-Trust-Architektur: Geprüft wird nicht der Standort, sondern der einzelne Zugriff.
Wo privilegierte Zugriffe aus dem Raster fallen
Die meisten Remote-Work-Programme enden bei den Endgeräten der Belegschaft. Administratoren, Entwickler mit Produktionszugriff und externe Dienstleister arbeiten jedoch ebenfalls aus der Ferne – mit deutlich weitreichenderen Rechten und oft über andere Wege.
Für diese Gruppe reichen MFA und EDR nicht aus. Hier braucht es Privileged Access Management: Freigaben auf Anforderung, Begrenzung auf das einzelne Zielsystem und eine lückenlose Aufzeichnung der Sitzung. Der Zielzustand sind Zero Standing Privileges, also keine dauerhaft bestehenden Adminrechte, die ein kompromittiertes Heimgerät übernehmen könnte.
Warum RDP über VPN die häufigste Schwachstelle bleibt
In der Praxis läuft administrativer Fernzugriff häufig über die Kombination aus VPN und Remote Desktop. Das ist bequem und historisch gewachsen, verbindet aber zwei Schwächen: Netzzugang statt Systemzugriff, und eine Sitzung, die niemand protokolliert.
Wie sich diese Kombination härten oder besser gleich durch ein zentrales Zugangstor ersetzen lässt, ist der Schritt mit dem größten Sicherheitsgewinn pro Aufwand.
Menschen, nicht nur Technik
Technische Maßnahmen wirken nur, wenn die Belegschaft sie mitträgt. Entscheidend ist dabei weniger die Häufigkeit von Schulungen als deren Zuschnitt: Kurze, wiederkehrende Einheiten wirken nachweislich besser als eine jährliche Pflichtveranstaltung, und eine Kultur, in der Fehler ohne Schuldzuweisung gemeldet werden können, verkürzt die Reaktionszeit bei einem echten Vorfall erheblich.
Remote Work und regulatorische Anforderungen
Für Einrichtungen im Anwendungsbereich von NIS-2 ist Remote-Zugriff kein reines Komfortthema. Die Mindestmaßnahmen nach § 30 BSIG verlangen Zugriffskontrolle, Multi-Faktor-Authentifizierung und Nachweisbarkeit – unabhängig davon, ob der Zugriff aus dem Büro oder aus dem Homeoffice erfolgt. Wer Remote Work sauber absichert, erfüllt diese Anforderungen im selben Zug.
Kontakt
Ihr direkter Weg zu sicherem Remote Access
Sprechen Sie direkt mit einem Cybersecurity Experten.
Fazit
Remote Work bleibt, und damit auch die Sicherheitsherausforderungen, die es mit sich bringt. Unternehmen, die Sicherheit von Anfang an in ihre Remote-Work-Strategie einbauen, statt sie nachträglich aufzusetzen, sind am besten aufgestellt, um ihre Menschen und ihre Daten zu schützen.
Table Of Content:
Sprechen Sie mit unseren Experten
Wir freuen uns Ihre individuellen Anforderungen unverbindlich zu besprechen.
Share:
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Insights für IT-Sicherheit und privilegierten Zugriff
Expertenwissen, Praxistipps und aktuelle Trends rund um PAM, Compliance und sichere Remote-Arbeit – direkt vom amitego-Team.