All Posts
10 min
read
Was ist ein CVE? Schwachstellen verstehen – und mit PAM absichern
CVE, CVSS, NVD, Zero-Day – was steckt hinter den Begriffen, und warum reicht Patching allein nicht aus? Dieser Artikel erklärt das CVE-System und zeigt, wie PAM den Schaden begrenzt, bevor der Patch kommt.
Veröffentlicht
08.06.2026
Aktualisiert
25.09.2026
Einführung
Täglich werden neue CVEs veröffentlicht – im Jahr 2024 waren es mehr als 29.000. Doch was genau ist ein CVE, wie funktioniert das System dahinter, und warum reicht Patching allein nicht aus?
Dieser Artikel erklärt das CVE-System von Grund auf: Was ist ein CVE, was bedeuten CVSS-Score und NVD, und wie entsteht das gefährliche Exploit-Fenster zwischen Schwachstellen-Veröffentlichung und Patch? Vor allem aber zeigt er, wie Unternehmen mit Privileged Access Management (PAM) ihre Angriffsfläche auch dann wirkungsvoll reduzieren, wenn ein Patch noch nicht eingespielt ist.
Wichtige Erkenntnisse
- CVE (Common Vulnerabilities and Exposures) ist ein globaler Standard zur eindeutigen Identifikation von Sicherheitslücken – jede Schwachstelle erhält eine ID im Format CVE-JAHR-NUMMER
- Der CVSS-Score (0–10) bewertet Schwere und Ausnutzbarkeit einer CVE; ab 9,0 gilt sie als Critical
- 2024 wurden über 29.000 CVEs veröffentlicht – ein Rekordwert, davon 13 % als Critical eingestuft
- Das Exploit-Fenster zwischen CVE-Veröffentlichung und geflächendecktem Patching beträgt im Schnitt 44 Tage (IBM)
- PAM begrenzt den Blast Radius einer ungepatchten CVE durch Least Privilege, JIT-Zugriff und Session-Recording
- VISULOX schließt das Exploit-Fenster sofort – agentenlos, ohne Betriebsunterbrechung, in unter zwei Tagen implementiert
Was ist ein CVE?
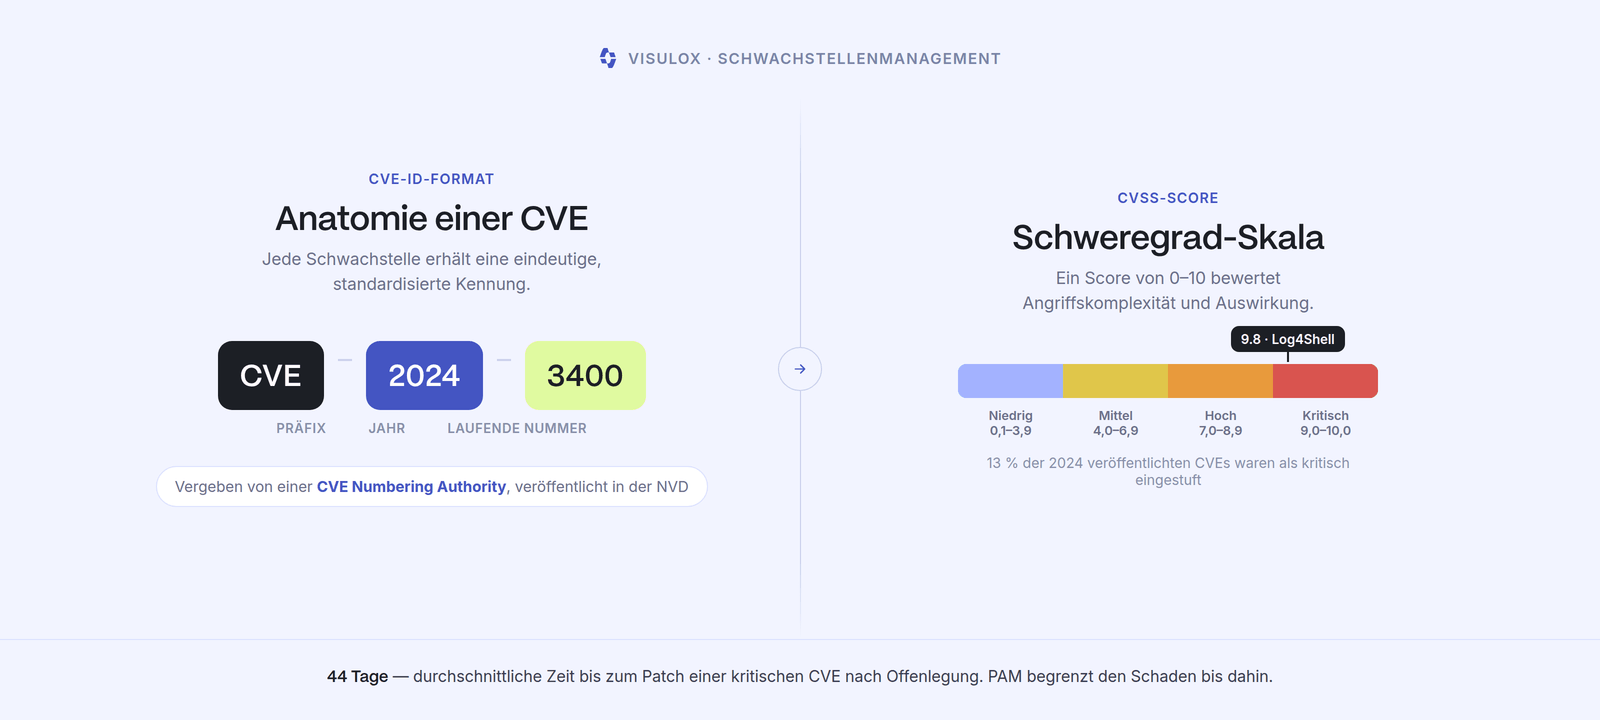
CVE steht für Common Vulnerabilities and Exposures – ein öffentliches Verzeichnis standardisierter Bezeichnungen für bekannte Sicherheitslücken in Software und Hardware. Jede Schwachstelle erhält eine eindeutige CVE-ID im Format CVE-JAHR-NUMMER, zum Beispiel CVE-2021-44228 (Log4Shell) oder CVE-2023-44487 (HTTP/2 Rapid Reset).
Das CVE-System wurde 1999 von der MITRE Corporation ins Leben gerufen und ist heute der weltweite Standard, auf den sich Sicherheitsforscher, Hersteller, Behörden und IT-Teams beziehen. Ohne diesen gemeinsamen Nenner wäre koordinierte Reaktion auf Sicherheitslücken kaum möglich.
Wie entsteht eine CVE? Der Disclosure-Prozess
Eine CVE entsteht typischerweise in drei Phasen:
- Entdeckung: Ein Sicherheitsforscher, ein Unternehmen oder eine Behörde entdeckt eine Schwachstelle in einem Produkt.
- Coordinated Disclosure: Die Schwachstelle wird dem Hersteller gemeldet, der einen Patch entwickelt. Erst nach Bereitstellung des Patches – oder nach Ablauf einer vereinbarten Frist – wird die Schwachstelle öffentlich gemacht.
- CVE-Zuweisung: Ein CVE Numbering Authority (CNA) – das kann MITRE, der Hersteller selbst oder eine akkreditierte Organisation sein – weist der Schwachstelle eine offizielle CVE-ID zu und veröffentlicht sie in der NVD.
Nicht jede Schwachstelle wird sofort gepatcht. Nicht jede Schwachstelle hat überhaupt einen Patch. Und zwischen der Veröffentlichung einer CVE und dem flächendeckenden Einspielen des Patches liegt in vielen Unternehmen ein gefährliches Zeitfenster.
CVE, CVSS und NVD: Was bedeutet was?
Die drei Begriffe werden oft verwechselt, meinen aber unterschiedliche Dinge:
- CVE (Common Vulnerabilities and Exposures): Die eindeutige ID und Beschreibung einer Schwachstelle. CVE bewertet nicht, wie gefährlich sie ist – nur, dass sie existiert und wie sie sich manifestiert.
- CVSS (Common Vulnerability Scoring System): Ein Bewertungsrahmen, der einer CVE einen numerischen Score von 0 bis 10 zuweist. Ein Score von 9,0–10,0 gilt als Critical, 7,0–8,9 als High. Der CVSS-Score bewertet Faktoren wie Angriffskomplexität, benötigte Rechte, Nutzerinteraktion und Auswirkung auf Vertraulichkeit, Integrität und Verfügbarkeit.
- NVD (National Vulnerability Database): Die Datenbank des US-amerikanischen NIST, die CVEs mit CVSS-Scores, Patch-Informationen, betroffenen Produktversionen und weiteren Metadaten anreichert. Die NVD ist die Hauptreferenz für Vulnerability-Management-Tools weltweit.
- CISA KEV (Known Exploited Vulnerabilities): Eine von der US-Behörde CISA geführte Liste von CVEs, die aktiv in freier Wildbahn ausgenutzt werden. Ein Eintrag in dieser Liste bedeutet: Sofortiger Handlungsbedarf.
„Im Jahr 2024 wurden 29.065 CVEs veröffentlicht – mehr als je zuvor. Davon wurden über 13 % als Critical eingestuft. Und täglich kommen neue hinzu.“ — NIST / NVD Annual Report 2024
Zero-Day-Schwachstellen: Der Sonderfall
Ein Zero-Day ist eine Schwachstelle, für die zum Zeitpunkt ihrer Ausnutzung noch kein Patch existiert. Der Name leitet sich davon ab, dass der Hersteller „null Tage“ Zeit hatte, auf die Bedrohung zu reagieren. Zero-Days sind besonders gefährlich, weil:
- Kein Patch verfügbar ist – Patching als Gegenmaßnahme scheidet aus
- Herkömmliche signaturbasierte Erkennung oft versagt, weil kein bekanntes Angriffsmuster existiert
- Staatliche Akteure und APT-Gruppen Zero-Days gezielt kaufen und einsetzen
Für Zero-Days ist PAM keine optionale Ergänzung – es ist oft die einzige verfügbare Schutzschicht.
Das Exploit-Fenster: Warum Patching allein nicht ausreicht
Das größte Missverständnis im Umgang mit CVEs ist die Annahme, Patching sei die vollständige Lösung. In der Praxis gibt es drei strukturelle Probleme:
- Zeit-Gap: Zwischen der Veröffentlichung einer CVE und dem Einspielen des Patches vergehen in einem durchschnittlichen Unternehmen laut IBM Security 44 Tage bei kritischen Schwachstellen. In dieser Zeit sind Systeme exponiert.
- Nicht patchbare Systeme: Legacy-Systeme, OT/ICS-Umgebungen oder Drittanbieter-Software erhalten oft keine Patches – entweder weil kein Hersteller-Support mehr besteht oder weil ein Patch den laufenden Betrieb stören würde.
- Patch-Überlastung: Security-Teams sind mit dem schieren Volumen an CVEs überfordert. Priorisierung nach CVSS-Score allein reicht nicht – nicht jede Critical-CVE ist in Ihrer spezifischen Umgebung ausnutzbar.
Die Frage ist daher nicht nur: Wie schnell können wir patchen? Sondern: Wie begrenzen wir den Schaden, wenn eine CVE ausgenutzt wird, bevor der Patch eingespielt ist? Mehr zu verwandten Risiken: RDP absichern: Best Practices gegen Remote-Desktop-Angriffe
Wie PAM den Blast Radius einer CVE begrenzt
Die meisten schwerwiegenden CVE-Exploits folgen einem Muster: Ein Angreifer nutzt eine Schwachstelle, um initialen Zugang zu erlangen oder Rechte zu eskalieren – und bewegt sich dann lateral durch das Netzwerk, bis er sein Ziel erreicht. Privilegierte Konten sind dabei das bevorzugte Ziel, weil sie den weitesten Zugriff ermöglichen.
PAM reduziert diesen Blast Radius auf mehrere Arten:
- Least Privilege: Jeder Nutzer und jedes System hat nur die Rechte, die es für seine spezifische Aufgabe braucht. Eine kompromittierte Komponente kann sich nicht frei im Netzwerk bewegen. Mehr dazu: Das Prinzip der minimalen Rechte
- Just-in-Time-Zugriff: Privilegierte Zugänge existieren nicht dauerhaft. Sie werden nur für den konkreten Anwendungsfall freigegeben und automatisch entzogen. Ein Angreifer findet keine permanenten Zugangsdaten vor, die er übernehmen könnte.
- Session-Recording: Selbst wenn ein Angriff stattfindet, ist jede Aktion vollständig aufgezeichnet. Forensische Analyse, Incident Response und NIS-2-Nachweispflichten sind damit gewährleistet.
- Zugriffskontrolle auf Systemebene: Externe Dienstleister und Administratoren erhalten Zugang nur zu den spezifischen Systemen, die sie brauchen – kein VPN-Zugang zum gesamten Netzwerk. Mehr zu externen Zugriffen: Drittanbieter-Zugriff absichern
VISULOX: PAM als CVE-Schutzschicht
VISULOX ist als dezentrale Remote-PAM-Plattform genau für diese Situation gebaut. Wenn eine kritische CVE veröffentlicht wird und der Patch noch nicht eingespielt ist, bietet VISULOX eine unmittelbare Schutzschicht:
- Zugriff auf betroffene Systeme sofort einschränken: Solange ein Patch aussteht, kann der Zugang zu betroffenen Systemen auf das absolute Minimum reduziert werden – nur autorisierte, identifizierte Nutzer mit expliziter JIT-Freigabe.
- Externe Angriffsfläche eliminieren: Drittanbieter und externe Dienstleister greifen ausschließlich über den zentralen VISULOX-Gateway zu. Kein direkter Systemzugriff, kein exponierter RDP-Port, keine dauerhaften VPN-Credentials.
- Revisionssicheres Logging: Jede Zugriffsaktion auf ein potenziell betroffenes System wird lückenlos protokolliert – sowohl für interne Analyse als auch für NIS-2-Meldepflichten (§ 32 BSIG).
- Implementierung in unter zwei Tagen: Kein monatelanges Rollout-Projekt. VISULOX ist agentenlos und innerhalb von zwei Werktagen produktiv – auch als Reaktion auf eine akute CVE-Bedrohung.
NIS-2-Nachweispflichten bei CVE-Vorfällen: NIS-2: Was die neue EU-Richtlinie für Ihr Unternehmen bedeutet
Checkliste: CVE-Risiko in 5 Schritten systematisch reduzieren
- CVE-Monitoring einrichten: Abonnieren Sie CVE-Feeds (NVD, CISA KEV, Herstelleradvisories) für alle eingesetzten Produkte. Tools wie Tenable, Qualys oder OpenVAS automatisieren die Erkennung betroffener Assets.
- Asset-Inventar pflegen: Nur wer weiß, welche Software und Hardware im Einsatz ist, kann eingehende CVEs schnell auf Betroffenheit prüfen. Ein lückenhaftes Asset-Inventar ist das häufigste Hindernis für schnelles Patching.
- Patch-Priorisierung nach CVSS und Exploitierbarkeit: Nicht jede CVE erfordert sofortigen Handlungsbedarf. Priorisieren Sie nach CVSS-Score und danach, ob ein funktionierender Exploit öffentlich verfügbar ist (CISA KEV-Liste als erste Referenz).
- Privilegierten Zugriff kontrollieren: Solange ein Patch aussteht, reduzieren Sie privilegierte Zugriffe auf betroffene Systeme auf das Minimum. JIT-Zugriff via PAM schließt das Exploit-Fenster wirkungsvoll.
- Incident-Response-Plan für CVEs definieren: Legen Sie vorab fest, wer bei einer kritischen CVE informiert wird, wie schnell gepatcht werden muss und welche Kompensationsmaßnahmen greifen, wenn Patching nicht sofort möglich ist.
Kontakt
Ihr direkter Weg zu sicherem Remote Access
Sprechen Sie direkt mit einem Cybersecurity Experten.
Fazit
CVEs sind unvermeidlich – sie entstehen, solange Software entwickelt wird. Die entscheidende Frage ist nicht, ob Ihr Unternehmen betroffen sein wird, sondern wie Sie den Schaden begrenzen, wenn ein Exploit vor dem Patch kommt. Patching ist notwendig, aber nicht hinreichend.
Die Kombination aus schnellem CVE-Monitoring, konsequenter Patch-Priorisierung und Privileged Access Management reduziert die Angriffsfläche auf ein Minimum. VISULOX schließt das Zeitfenster zwischen CVE-Veröffentlichung und Patch – agentenlos, in unter zwei Tagen implementiert, ohne Eingriff in den laufenden Betrieb.
Häufige Fragen
Was ist der Unterschied zwischen CVE und CVSS?
CVE ist die eindeutige Kennung einer konkreten Schwachstelle, etwa CVE-2024-1234. CVSS ist das Bewertungssystem, das ihr einen Schweregrad von 0 bis 10 zuweist. Die CVE sagt, welche Lücke gemeint ist; der CVSS-Wert sagt, wie kritisch sie eingestuft wird.
Was ist eine Zero-Day-Schwachstelle?
Eine Zero-Day-Schwachstelle wird ausgenutzt, bevor ein Patch verfügbar ist – der Hersteller hatte null Tage Zeit zu reagieren. Sie ist deshalb gefährlich, weil die übliche Abwehr, das Einspielen eines Updates, zum Zeitpunkt des Angriffs schlicht nicht existiert.
Reicht regelmäßiges Patchen aus?
Nein. Zwischen der Veröffentlichung einer Schwachstelle und dem Einspielen des Patches liegt das Exploit-Fenster. In dieser Zeit ist die Lücke öffentlich bekannt und weiterhin offen. Kompensierende Maßnahmen wie streng begrenzte privilegierte Zugriffe verkleinern den Schaden, der in diesem Fenster möglich ist.
Was ist der CISA-KEV-Katalog?
Der Known Exploited Vulnerabilities Catalog listet Schwachstellen, die nachweislich aktiv ausgenutzt werden. Für die Priorisierung ist er oft aussagekräftiger als der reine CVSS-Wert: Eine mittelschwere Lücke, die aktiv ausgenutzt wird, ist dringender als eine kritische ohne bekannten Exploit.
Table Of Content:
Sprechen Sie mit unseren Experten
Wir freuen uns Ihre individuellen Anforderungen unverbindlich zu besprechen.
Share:
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Insights für IT-Sicherheit und privilegierten Zugriff
Expertenwissen, Praxistipps und aktuelle Trends rund um PAM, Compliance und sichere Remote-Arbeit – direkt vom amitego-Team.