All Posts
6 Min. Lesezeit
read
RDP absichern: Best Practices gegen Angriffe auf Remote Desktop
RDP gehört zu den am häufigsten ausgenutzten Angriffsvektoren der Cybersicherheit. Erfahren Sie, wie Sie es absichern oder durch eine bessere Lösung ersetzen.
Veröffentlicht
March 13, 2026
Aktualisiert
September 25, 2026
Einführung
Das Remote Desktop Protocol (RDP) ist in Unternehmensumgebungen allgegenwärtig, und es zählt zu den am häufigsten ausgenutzten Angriffsvektoren der Cybersicherheit. Offene RDP-Ports werden täglich millionenfach von automatisierten Werkzeugen gescannt und abgetastet, die nach schwachen Zugangsdaten und ungepatchten Schwachstellen suchen.
Wichtige Erkenntnisse
- Offene RDP-Ports werden täglich millionenfach von automatisierten Angriffswerkzeugen gescannt.
- RDP ist seit mehreren Jahren in Folge der wichtigste Verbreitungsweg für Ransomware.
- Network Level Authentication (NLA) und Multi-Faktor-Authentifizierung sind Mindestanforderungen.
- Sichere Remote-Access-Gateways bieten eine sicherere Alternative zur direkten Freigabe von RDP.
Warum RDP ein so lohnendes Ziel ist
RDP ermöglicht direkten grafischen Zugriff auf entfernte Systeme. Das macht es für legitime Administratoren ebenso wertvoll wie für Angreifer. Sobald ein Angreifer mit gültigen Zugangsdaten Zugriff über RDP erlangt, verfügt er praktisch über dieselbe Kontrolle wie ein lokaler Administrator, der direkt an der Maschine sitzt.
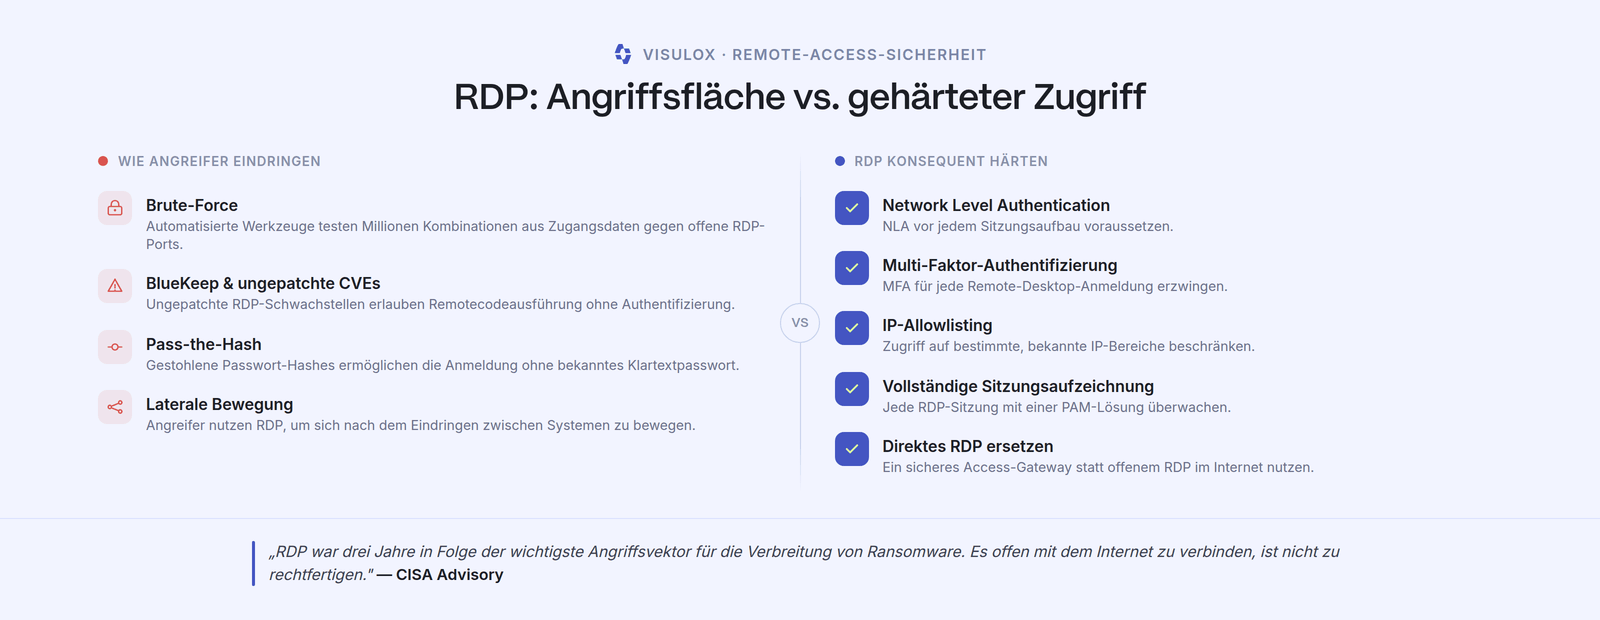
Verbreitete Angriffstechniken auf RDP
- Brute-Force: Automatisierte Werkzeuge testen Millionen von Kombinationen aus Zugangsdaten gegen offene RDP-Ports.
- BlueKeep und verwandte CVEs: Ungepatchte RDP-Schwachstellen erlauben die Ausführung von Schadcode aus der Ferne ohne Authentifizierung.
- Pass-the-Hash: Gestohlene Passwort-Hashes werden zur Anmeldung verwendet, ohne dass das Klartextpasswort bekannt sein muss.
- Laterale Bewegung: Angreifer nutzen RDP, um sich nach dem Eindringen zwischen Systemen im Netzwerk zu bewegen.
„RDP war drei Jahre in Folge der wichtigste Angriffsvektor für die Verbreitung von Ransomware. Es offen mit dem Internet zu verbinden, ist nicht zu rechtfertigen." CISA Advisory
Ihre RDP-Konfiguration härten
Wenn RDP notwendig ist, muss es konsequent gehärtet werden. Setzen Sie Network Level Authentication (NLA) voraus, erzwingen Sie eine Multi-Faktor-Authentifizierung, beschränken Sie den Zugriff auf bestimmte IP-Bereiche, ändern Sie den Standardport und überwachen Sie alle Sessions mit einer PAM-Lösung. Noch besser: Erwägen Sie, direktes RDP durch ein sicheres Gateway für Remote-Zugriff zu ersetzen, das denselben Funktionsumfang bietet, ohne die Angriffsfläche zu vergrößern.
Kontakt
Ihr direkter Weg zu sicherem Remote Access
Sprechen Sie direkt mit einem Cybersecurity Experten.
Fazit
RDP muss kein Risiko sein. Mit den richtigen Kontrollmechanismen, oder besser noch ersetzt durch eine moderne Lösung für sicheren Zugriff, können Unternehmen die Remote-Konnektivität bereitstellen, die ihre Teams benötigen, ohne sich unnötigen Gefahren auszusetzen.
Table Of Content:
Sprechen Sie mit unseren Experten
Wir freuen uns Ihre individuellen Anforderungen unverbindlich zu besprechen.
Share:
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Insights für IT-Sicherheit und privilegierten Zugriff
Expertenwissen, Praxistipps und aktuelle Trends rund um PAM, Compliance und sichere Remote-Arbeit – direkt vom amitego-Team.