All Posts
7 Min. Lesezeit
read
Die zunehmende Bedrohung durch Ransomware: So schützen Sie Ihr Unternehmen 2026
Ransomware-Angriffe haben sich stark verändert. Erfahren Sie, welche Taktiken, Techniken und Vorgehensweisen Angreifer heute nutzen und wie Sie sich dagegen verteidigen.
Veröffentlicht
09.03.2026
Aktualisiert
29.09.2026
Einführung
Ransomware hat sich von einem Ärgernis zu einer kriminellen Industrie mit Milliardenumsätzen entwickelt. Moderne Ransomware-Gruppen arbeiten so professionell wie etablierte Softwareunternehmen. Sie bieten Ransomware-as-a-Service-Plattformen, professionelle Verhandlungsteams und sogar Kundensupport. Kein Unternehmen ist zu klein, um zur Zielscheibe zu werden.
Wichtige Erkenntnisse
- RaaS-Plattformen machen Ransomware auch für wenig versierte Angreifer zugänglich.
- Double Extortion und Triple Extortion gehören inzwischen zum Standardrepertoire bei Ransomware.
- Offline gespeicherte, unveränderliche Backups sind die wirksamste Maßnahme zur Wiederherstellung.
- Die durchschnittlichen Gesamtkosten eines Ransomware-Angriffs liegen über 4,5 Millionen US-Dollar.
Ransomware-as-a-Service: der neue Normalfall
Das Ransomware-Ökosystem hat sich stark professionalisiert. RaaS-Plattformen ermöglichen es auch wenig versierten Angreifern, hochentwickelte Schadsoftware einzusetzen, im Gegenzug für einen Anteil an der Lösegeldzahlung. Das hat die Einstiegshürde drastisch gesenkt und die Zahl der Angriffe in die Höhe getrieben.
Aus Verteidigungssicht folgt daraus ein wichtiger Punkt: Der Angreifer, der bei Ihnen eindringt, ist meist nicht derselbe, der die Schadsoftware geschrieben hat. Die Arbeitsteilung zwischen Zugangshändlern, Betreibern und Verhandlungsteams bedeutet, dass zwischen dem ersten Eindringen und der Verschlüsselung oft Tage oder Wochen liegen. Dieses Zeitfenster ist Ihre wichtigste Chance.
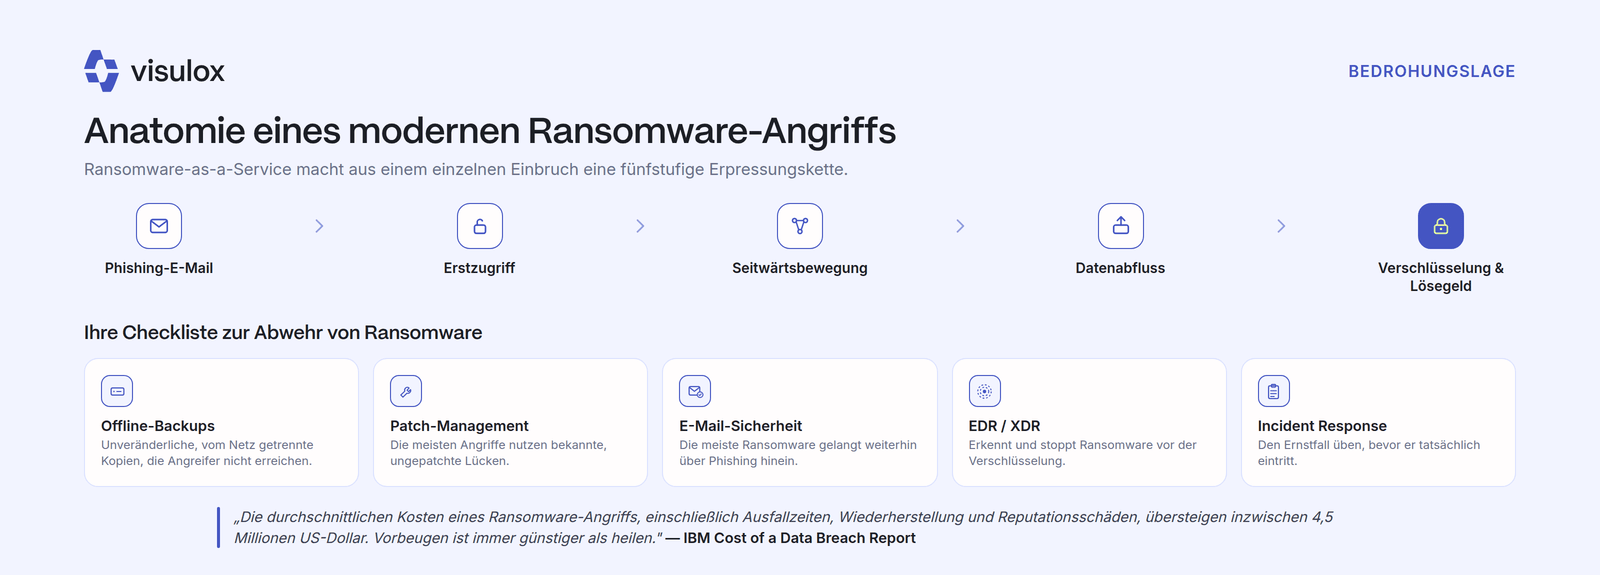
Die fünf Stufen eines modernen Angriffs
Ransomware-as-a-Service macht aus einem einzelnen Einbruch eine fünfstufige Erpressungskette:
- Phishing-E-Mail: Der überwiegende Teil aller Ransomware gelangt über eine E-Mail ins Unternehmen.
- Erstzugriff: Aus dem Klick wird ein Zugang – häufig über gestohlene Zugangsdaten oder eine ungepatchte Lücke.
- Seitwärtsbewegung: Der Angreifer bewegt sich zwischen Systemen und sucht privilegierte Konten. Hier vergehen die meiste Zeit und die meisten Gelegenheiten, ihn zu entdecken.
- Datenabfluss: Bevor irgendetwas verschlüsselt wird, werden Daten kopiert – die Grundlage für die spätere Erpressung.
- Verschlüsselung und Lösegeld: Der sichtbare Teil des Angriffs, und zugleich der letzte.
Die entscheidende Einsicht: Wenn Sie die Verschlüsselung bemerken, läuft der Angriff bereits seit Tagen. Verteidigung, die erst auf Stufe fünf greift, ist Schadensbegrenzung, keine Abwehr.
Double Extortion und Triple Extortion
Angreifer verschlüsseln Ihre Daten heute nicht mehr nur, sie stehlen sie zuerst. Bei Double Extortion drohen sie damit, Ihre sensiblen Daten zu veröffentlichen, falls Sie nicht zahlen. Triple Extortion fügt eine dritte Ebene hinzu: DDoS-Angriffe auf Ihre öffentlich erreichbare Infrastruktur, um den Druck weiter zu erhöhen.
Diese Entwicklung hat eine unbequeme Konsequenz für die Backup-Strategie. Backups schützen vor Verschlüsselung, aber nicht vor Veröffentlichung. Wer ausschließlich auf Wiederherstellbarkeit setzt, hat die Hälfte des Problems gelöst. Die andere Hälfte lässt sich nur verhindern, indem der Datenabfluss gar nicht erst stattfindet.
Warum privilegierte Konten die Achse jedes Angriffs sind
Zwischen Erstzugriff und Verschlüsselung steht fast immer ein privilegiertes Konto. Angreifer brauchen erhöhte Rechte, um sich seitwärts zu bewegen, Sicherungen zu löschen und die Verschlüsselung breitflächig auszurollen. Genau deshalb ist die Kontrolle privilegierter Zugriffe kein Nebenschauplatz, sondern die Stelle, an der sich die Kette am wirksamsten unterbrechen lässt.
Wo keine dauerhaften Adminrechte existieren, läuft die Suche nach ihnen ins Leere. Das ist der praktische Nutzen von Zero Standing Privileges im Ransomware-Kontext, und der Grund, warum Privileged Access Management in jeder ernsthaften Abwehrstrategie auftaucht.
Die häufigsten Einfallstore
Drei Wege dominieren in der Praxis. Phishing bleibt der häufigste Erstkontakt. Ungepatchte, aus dem Internet erreichbare Dienste sind der zweite – und ein offener RDP-Zugang ist dabei seit Jahren der meistgenannte Einzelfall. Der dritte Weg führt über die Lieferkette: ein kompromittierter Dienstleister mit Fernzugriff auf Ihre Systeme.
Der dritte Weg wird am häufigsten unterschätzt, weil er organisatorisch nicht im eigenen Verantwortungsbereich liegt. Regulatorisch ist er das sehr wohl: NIS-2 behandelt Lieferkettensicherheit als eigenständige Pflicht.
Ihre Checkliste zur Abwehr von Ransomware
- Offline-Backups: Halten Sie unveränderliche, vom Netz getrennte Backups vor, an die Angreifer nicht herankommen. Ein Backup, das aus dem produktiven Netz erreichbar ist, wird im Angriff mitverschlüsselt.
- Patch-Management: Die meisten Ransomware-Angriffe nutzen bekannte, ungepatchte Schwachstellen aus. Priorisieren Sie nach tatsächlicher Ausnutzung, nicht allein nach Schweregrad.
- E-Mail-Sicherheit: Der Großteil aller Ransomware gelangt über Phishing-E-Mails ins Unternehmen.
- EDR/XDR: Moderne Endpoint-Erkennung kann Ransomware identifizieren und stoppen, bevor sie verschlüsselt.
- Incident-Response-Plan: Üben Sie Ihre Reaktion, bevor Sie sie tatsächlich brauchen. Die 24-Stunden-Meldefrist nach § 32 BSIG lässt sich nicht improvisieren.
Zahlen oder nicht zahlen
Die Frage stellt sich in der Praxis anders als in der Theorie. Eine Zahlung garantiert weder die vollständige Wiederherstellung noch die Löschung der abgeflossenen Daten, und sie finanziert die nächste Angriffswelle mit. Zugleich stehen Geschäftsführungen unter erheblichem Druck, wenn der Betrieb steht.
Die belastbare Antwort entsteht nicht im Vorfall, sondern davor: Wer getestete Backups, ein geübtes Reaktionsteam und belastbare Protokolle hat, verhandelt aus einer anderen Position. Dieser Beitrag ersetzt keine Rechtsberatung.
Kontakt
Ihr direkter Weg zu sicherem Remote Access
Sprechen Sie direkt mit einem Cybersecurity Experten.
Fazit
Ransomware ist kein Problem, das Sie einmal lösen und dann abhaken können. Es erfordert kontinuierliche Wachsamkeit, regelmäßiges Testen von Backups und Incident-Response-Plänen sowie eine im gesamten Unternehmen verankerte Sicherheitskultur.
Table Of Content:
Sprechen Sie mit unseren Experten
Wir freuen uns Ihre individuellen Anforderungen unverbindlich zu besprechen.
Share:
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Insights für IT-Sicherheit und privilegierten Zugriff
Expertenwissen, Praxistipps und aktuelle Trends rund um PAM, Compliance und sichere Remote-Arbeit – direkt vom amitego-Team.