All Posts
9 Min. Lesezeit
read
Privileged Access Management: Der komplette Leitfaden für Unternehmen
PAM gehört zu den wichtigsten Bausteinen der Cybersicherheit in Unternehmen. Dieser Leitfaden erklärt alles, was Sie zum Schutz privilegierter Konten wissen müssen.
Veröffentlicht
03.03.2026
Aktualisiert
29.09.2026
Einführung
Privilegierte Konten, also solche mit erweitertem Zugriff auf kritische Systeme, gehören zu den am häufigsten angegriffenen Ressourcen in jedem Unternehmen. Ein einziges kompromittiertes Administratorkonto kann Angreifern die Schlüssel zu Ihrer gesamten Infrastruktur in die Hand geben. Privileged Access Management (PAM) ist die Disziplin, die sich dem Schutz dieser Konten widmet.
Wichtige Erkenntnisse
- Privilegierte Konten sind das Angriffsziel Nummer eins bei Cyberangriffen.
- PAM verbindet Credential Vaulting, Session-Monitoring und Just-in-Time-Zugriff.
- Die Bestandsaufnahme ist der entscheidende erste Schritt jeder PAM-Einführung.
- PAM senkt sowohl die Wahrscheinlichkeit als auch die Folgen eines Sicherheitsvorfalls.
Was ist Privileged Access Management?
PAM bezeichnet die Strategien, Technologien und Prozesse der Cybersicherheit, mit denen privilegierte Konten und Zugangsdaten in der gesamten IT-Umgebung eines Unternehmens kontrolliert, überwacht und geschützt werden.
Dieser Leitfaden richtet sich an Organisationen, die PAM über eine einzelne Abteilung hinaus einführen wollen. Wenn Sie zunächst die Grundlagen brauchen, erklärt unser Beitrag Was ist Privileged Access Management die Konzepte von Grund auf.
Warum privilegierte Konten bevorzugte Angriffsziele sind
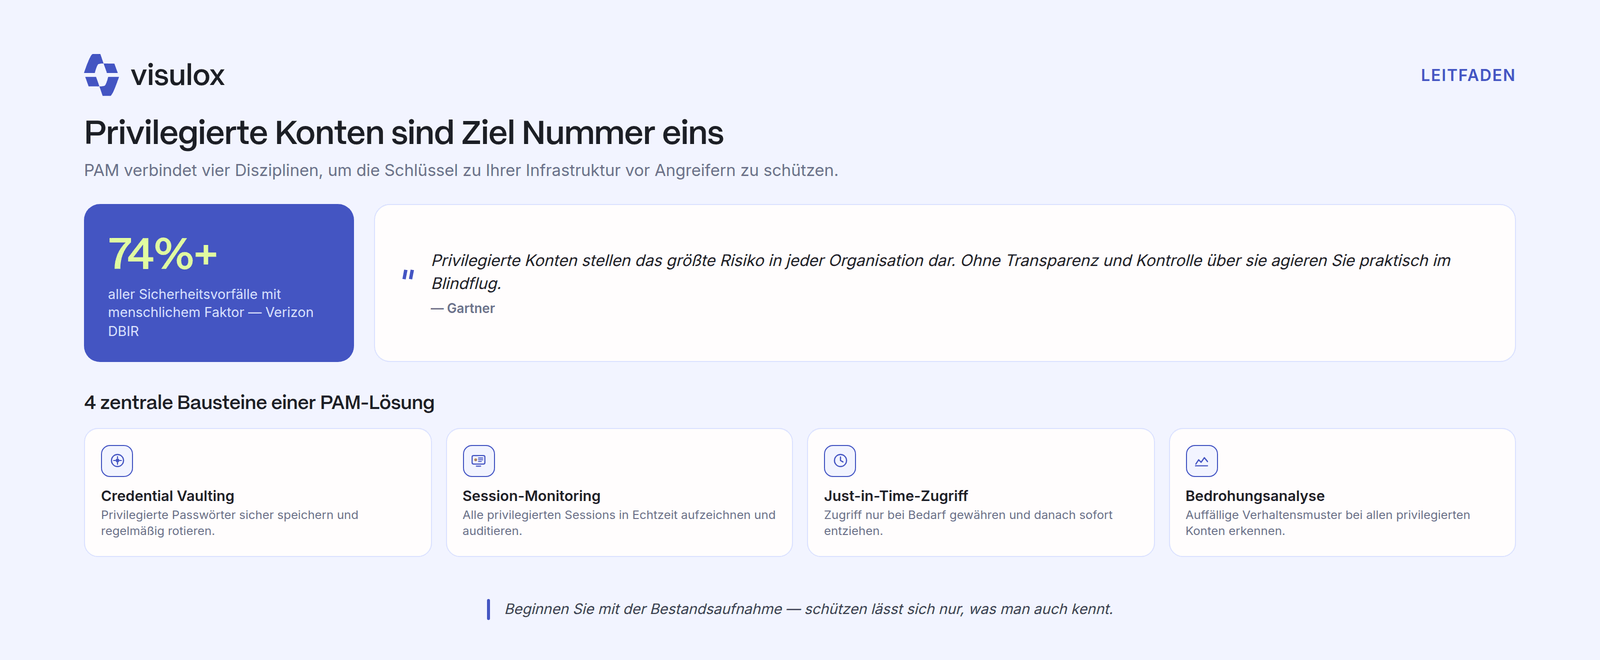
Laut dem Data Breach Investigations Report von Verizon ist bei über 74 Prozent aller Sicherheitsvorfälle der Faktor Mensch beteiligt, und privilegierte Zugangsdaten sind dabei die begehrteste Beute. Sobald ein Angreifer Zugriff auf Administratorebene erlangt hat, kann er sich seitlich im Netzwerk bewegen, Daten abziehen und monatelang unentdeckt bleiben.
Der Grund ist ökonomisch: Ein privilegiertes Konto erspart dem Angreifer die aufwendigen Schritte. Er muss keine Schwachstelle finden, keine Rechte ausweiten und keine Schutzmechanismen umgehen – er nutzt schlicht die Wege, die dafür vorgesehen sind. Genau deshalb bleiben solche Angriffe auch so lange unbemerkt: Sie sehen aus wie normale Administration.
Zentrale Bausteine einer PAM-Lösung
- Credential Vaulting: Privilegierte Passwörter sicher speichern und regelmäßig rotieren.
- Session-Monitoring: Alle privilegierten Sessions in Echtzeit aufzeichnen und auditieren.
- Just-in-Time-Zugriff: Zugriff nur dann gewähren, wenn er gebraucht wird, und ihn unmittelbar danach wieder entziehen.
- Bedrohungsanalyse: Auffällige Verhaltensmuster über alle privilegierten Konten hinweg erkennen.
Die vier Bausteine wirken zusammen, decken aber unterschiedliche Fragen ab. Vaulting beantwortet, wo die Zugangsdaten liegen. Just-in-Time beantwortet, wann jemand sie nutzen darf. Session-Monitoring beantwortet, was tatsächlich geschehen ist. Und die Bedrohungsanalyse beantwortet, ob das Geschehene vom üblichen Muster abweicht.
Die vier Nutzergruppen, die berücksichtigt gehören
PAM-Projekte scheitern selten an der Technik, sondern am Zuschnitt. Vier Gruppen brauchen unterschiedliche Behandlung:
- Interne Administratoren: bekannt, im Verzeichnis geführt, vergleichsweise einfach umzustellen.
- Externe Dienstleister: die kritischste Gruppe, weil sie weitreichende Rechte besitzt und organisatorisch oft anderswo verantwortet wird.
- Entwickler mit Produktionszugriff: häufig übersehen, weil ihr Zugriff als Entwicklungsthema gilt.
- Service- und Maschinenkonten: die zahlenmäßig größte Gruppe, ohne Eigentümer und ohne Ablaufdatum.
Wer nur die erste Gruppe absichert, hat die sichtbarste, aber nicht die gefährlichste erfasst.
Ihre PAM-Roadmap entwickeln
Eine erfolgreiche PAM-Einführung setzt Rückhalt aus der Führungsebene, ein klares Inventar der Assets und eine schrittweise Einführungsstrategie voraus. Beginnen Sie mit der Bestandsaufnahme, denn schützen lässt sich nur, was man kennt. Die meisten Unternehmen sind überrascht, wie viele privilegierte Konten in ihrer Umgebung tatsächlich existieren.
Eine bewährte Reihenfolge für die ersten sechs Monate:
- Bestandsaufnahme: Welche privilegierten Konten existieren, wem gehören sie, wann wurden sie zuletzt genutzt?
- Dienstleisterzugänge zuerst: der größte Risikoanteil bei kleinstem Eingriff in den internen Betrieb.
- Session-Aufzeichnung aktivieren: bevor Rechte umgebaut werden, damit der Ausgangszustand dokumentiert ist.
- Dauerrechte abbauen: schrittweise auf Zero Standing Privileges hinarbeiten.
- Maschinenkonten: als eigener Arbeitsstrang mit Vault und Rotation.
Betrieb: agentenlos oder mit Agenten
Für große Umgebungen ist die Frage, ob Software auf den Zielsystemen installiert werden muss, oft entscheidender als der Funktionsumfang. Agentenbasierte Ansätze bieten tiefe Kontrolle, erzeugen aber ein Rollout-Projekt, das mit der Zahl der Systeme wächst. Agentenlose Ansätze setzen einen Zugangspunkt vor die bestehende Infrastruktur und sind in Tagen statt Monaten produktiv.
In OT-Umgebungen entfällt die Wahl häufig ganz, weil Agenten auf Anlagensteuerungen nicht zulässig sind. Welche Anforderungen dort gelten, beschreibt unser Beitrag zur Fernwartung nach BSI IND.3.2.
PAM im regulatorischen Kontext
Für Einrichtungen im Anwendungsbereich von NIS-2 zahlt PAM unmittelbar auf mehrere der Mindestmaßnahmen nach § 30 BSIG ein: Zugriffskontrolle, Multi-Faktor-Authentifizierung, Lieferkettensicherheit und Protokollierung. Art. 32 DSGVO verlangt dasselbe für Systeme mit personenbezogenen Daten, ISO 27001 über Annex A.
Der praktische Vorteil liegt im Nachweis: Ein Berechtigungskonzept beschreibt die Absicht, eine Session-Aufzeichnung belegt den Vollzug. In Prüfungen zählt das Zweite.
Woran PAM-Projekte scheitern
Drei Muster wiederholen sich. Die Bestandsaufnahme wird zum Selbstzweck und dauert so lange, dass nie etwas produktiv geht. Die Freigabeprozesse sind zu langsam, woraufhin Administratoren Wege daran vorbei suchen. Und Dienstleisterzugänge bleiben außen vor, weil sie in einer anderen Abteilung verantwortet werden – obwohl genau dort die weitreichendsten Rechte liegen. Worauf bei der Auswahl zu achten ist, fasst unser Vergleich gängiger PAM-Lösungen zusammen.
Kontakt
Ihr direkter Weg zu sicherem Remote Access
Sprechen Sie direkt mit einem Cybersecurity Experten.
Fazit
Die Einführung von PAM zählt zu den Investitionen in die Cybersicherheit mit dem höchsten Return on Investment. Sie verringert unmittelbar die Angriffsfläche, verbessert die Compliance und verschafft Sicherheitsteams die Transparenz, die sie brauchen, um schnell und entschlossen auf Bedrohungen zu reagieren.
Table Of Content:
Sprechen Sie mit unseren Experten
Wir freuen uns Ihre individuellen Anforderungen unverbindlich zu besprechen.
Share:
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Insights für IT-Sicherheit und privilegierten Zugriff
Expertenwissen, Praxistipps und aktuelle Trends rund um PAM, Compliance und sichere Remote-Arbeit – direkt vom amitego-Team.