All Posts
8 Min. Lesezeit
read
NIS2: Was die neue EU-Richtlinie für Ihr Unternehmen bedeutet, und wie Sie jetzt handeln.
Die NIS2-Richtlinie weitet die Cybersicherheitspflichten für europäische Unternehmen erheblich aus. Sind Sie darauf vorbereitet?
Veröffentlicht
19.03.2026
Aktualisiert
25.09.2026
Einführung
Cybersicherheit ist mit NIS2 endgültig zur Vorstandsaufgabe geworden. Wer die Anforderungen unterschätzt, riskiert nicht nur Bußgelder, sondern persönliche Haftung. Dieser Leitfaden zeigt, was sich konkret ändert, wo die größten Lücken liegen und wie eine pragmatische Umsetzung aussieht.
Wichtige Erkenntnisse
- NIS2 gilt jetzt für 18 Sektoren statt zuvor 7. Viele Unternehmen sind betroffen, ohne es zu wissen.
- Zwei Kategorien, zwei Aufsichtsregimes: Wesentliche Einrichtungen werden proaktiv überwacht, wichtige reaktiv.
- Die Meldepflicht ist operativ anspruchsvoll: 24 Stunden für die Erstmeldung. Wer keine funktionierenden Erkennungsprozesse hat, scheitert hier zuerst.
- Die Lieferkette ist mitreguliert. Die Cybersicherheit externer Dienstleister ist Ihre Verantwortung.
- MFA und Privileged Access Management sind keine Empfehlung, sondern explizite gesetzliche Anforderung.
- Geschäftsführer und Vorstände haften persönlich. NIS2 ist juristisch, nicht nur strategisch, Chefsache.
- Die größte Lücke in der Praxis: IAM ist vorhanden, PAM fehlt. Genau dort setzt NIS2 an.
Was hat sich mit NIS2 verändert?
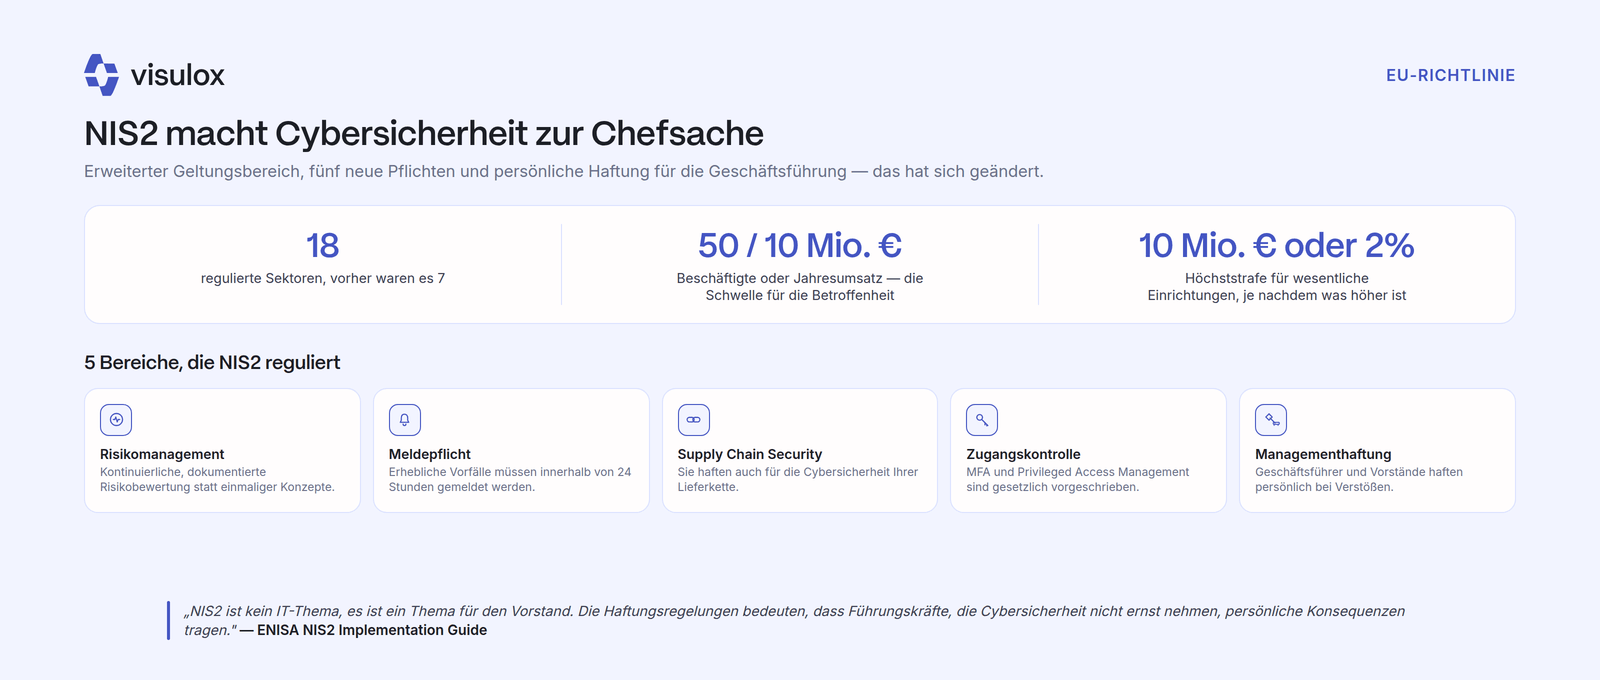
NIS2 erweitert den Kreis der regulierten Sektoren von 7 auf 18 und führt zwei Kategorien ein: Wesentliche Einrichtungen unterliegen einer proaktiven Aufsicht, wichtige Einrichtungen einer reaktiven. Unternehmen, die bislang außerhalb jeder Regulierung operierten, stehen plötzlich mitten im Geltungsbereich, oft ohne es zu wissen.
Die Schwelle ist niedriger, als viele annehmen. Bereits ab 50 Beschäftigten oder 10 Millionen Euro Jahresumsatz greift die Richtlinie in den betroffenen Sektoren. Das verschiebt NIS2 weg von einem reinen Konzern-Thema hin zu einer Pflicht, die einen großen Teil des deutschen Mittelstands erfasst: Maschinenbau, Logistik, Gesundheitsdienstleister, IT-Dienstleister, Lebensmittelproduktion.
Entscheidend ist: Die Betroffenheit ist nicht optional und nicht verhandelbar. Sie ergibt sich automatisch aus Sektor und Unternehmensgröße. Wer nicht prüft, ob er betroffen ist, prüft nicht, haftet aber trotzdem.
Die neuen Spielregeln: Was NIS2 konkret verlangt
NIS2 ist kein Compliance-Checklisten-Gesetz. Es ist ein Rahmenwerk, das Sicherheit als Managementaufgabe neu definiert, und das spüren Unternehmen in fünf zentralen Bereichen.
Risikomanagement. Cybersicherheit muss systematisch, dokumentiert und nachweisbar sein. Ad-hoc-Maßnahmen oder ein einmal aufgesetztes Konzept in der Schublade reichen nicht mehr. Gefragt ist ein lebender Prozess, der Risiken kontinuierlich bewertet und Maßnahmen ableitet.
Meldepflicht. Erhebliche Sicherheitsvorfälle müssen innerhalb von 24 Stunden gemeldet werden. 72 Stunden später folgt der detaillierte Bericht, nach einem Monat der Abschlussbericht. Diese Fristen setzen funktionierende Erkennungs- und Eskalationsprozesse voraus, aufgebaut heute, nicht improvisiert nach dem nächsten Vorfall.
Supply Chain Security. Die eigene Sicherheit endet nicht am Werkstor. Unternehmen haften für die Cybersicherheit ihrer Lieferkette. Wer kritische Dienstleister und deren Zugänge nicht auditiert, trägt das Risiko mit.
Zugangskontrolle. Multi-Faktor-Authentifizierung und Privileged Access Management sind keine Empfehlung, sondern explizite Anforderung. Privilegierte Zugänge ohne Kontrolle sind unter NIS2 ein regulatorisches Risiko.
Managementhaftung. Das ist die Neuerung mit der größten Sprengkraft: Geschäftsführer und Vorstände haften persönlich für Verstöße. NIS2 macht Cybersicherheit zur Chefsache, juristisch verbindlich, nicht delegierbar.
„NIS2 ist kein IT-Thema, es ist ein Thema für den Vorstand. Die Haftungsregelungen bedeuten, dass Führungskräfte, die Cybersicherheit nicht ernst nehmen, persönliche Konsequenzen tragen.“ — ENISA NIS2 Implementation Guide
Die Sanktionen unterstreichen den Ernst: Wesentlichen Einrichtungen drohen Bußgelder von bis zu 10 Millionen Euro oder 2 Prozent des weltweiten Jahresumsatzes, je nachdem, welcher Betrag höher ist. Bei wichtigen Einrichtungen liegt die Grenze bei 7 Millionen Euro oder 1,4 Prozent.
Warum Privileged Access Management der kritische Hebel ist
Viele Unternehmen haben IAM. Wenige haben PAM. Genau diese Lücke adressiert NIS2 direkt, und genau hier entstehen in der Praxis die größten Risiken.
Es lohnt, die beiden Disziplinen sauber zu trennen. Identity and Access Management (IAM) verwaltet alle digitalen Identitäten im Unternehmen, also Mitarbeiter, Partner und Systeme, und beantwortet die Frage: Wer bist du, und worauf darfst du generell zugreifen? Privileged Access Management (PAM) ist die Spezialisierung für die mächtigsten Konten und beantwortet eine andere Frage: Wie genau kontrollieren, überwachen und dokumentieren wir die gefährlichsten Zugriffe im System?
Privilegierte Konten sind die Kronjuwelen jeder IT-Infrastruktur: Domain-Admins, Root-Zugänge, Service-Accounts, Notfallzugänge. Sie haben Zugriff auf alles. Und sie sind, wenn unkontrolliert, die häufigste Angriffsfläche bei schwerwiegenden Sicherheitsvorfällen. NIS2 verlangt, dass diese Konten nicht nur verwaltet, sondern aktiv kontrolliert, überwacht und auditiert werden, mit Session-Recording, Just-in-Time-Zugriff und granularem Logging.
Visulox ist als dezentrale Remote-PAM-Plattform genau dafür gebaut. Externe Dienstleister und interne Administratoren erhalten sicheren, zentralisierten und vollständig dokumentierten Zugang zur IT-Infrastruktur, ohne Agenten, implementiert in unter zwei Tagen, ohne Eingriff in den laufenden Betrieb. Session-Recording, Just-in-Time-Zugriff, granulares Auditing: alles, was NIS2 fordert, ohne den operativen Aufwand, den traditionelle PAM-Lösungen mit sich bringen.
Für Unternehmen mit kritischen, regulierten Infrastrukturen ist das kein Nice-to-have. Es ist der Unterschied zwischen nachweisbarer Compliance und persönlicher Haftung der Geschäftsführung.
Ihr NIS2-Aktionsplan: Drei Schritte, die zählen
Der Einstieg in die NIS2-Compliance muss nicht komplex sein, aber er muss strukturiert sein. Drei Schritte haben sich in der Praxis bewährt.
Schritt 1: Betroffenheitsanalyse.
Klären Sie zuerst, in welche Kategorie Ihr Unternehmen fällt. Wesentliche oder wichtige Einrichtung? Die Einstufung bestimmt den Aufsichtsrahmen und die Fristenlogik. Beziehen Sie Ihre Rechtsabteilung frühzeitig ein. Die nationalen Umsetzungsgesetze variieren je nach Land erheblich, und wer in mehreren EU-Staaten tätig ist, muss mehrere Transpositionsregime berücksichtigen.
Schritt 2: Gap-Analyse.
Wo stehen Sie heute? Systematisches Risikomanagement, Meldeprozesse, Supply-Chain-Audits, Zugangskontrolle: Jeder dieser Bereiche braucht eine ehrliche Bestandsaufnahme gegen die NIS2-Anforderungen. Priorisieren Sie die Lücken nach Risiko, nicht nach Aufwand. Die Bereiche mit dem größten Abstand zur Anforderung gehören zuerst angegangen.
Schritt 3: Technische Umsetzung.
IAM und PAM sind keine langwierigen Projekte mehr. Mit Visulox ist eine vollständige PAM-Implementierung in unter zwei Tagen live, ohne Agenten, ohne Unterbrechung des Betriebs, mit deutschsprachigem Support. Das ist der schnellste Weg, die NIS2-Anforderungen an Zugangskontrolle und Auditierbarkeit nachweisbar zu erfüllen.
Kontakt
Ihr direkter Weg zu sicherem Remote Access
Sprechen Sie direkt mit einem Cybersecurity Experten.
Fazit
NIS2 verschiebt Cybersicherheit von der IT-Abteilung in die Vorstandsetage. Die Kombination aus erweitertem Geltungsbereich, harten Meldefristen, Lieferkettenverantwortung und persönlicher Haftung macht aus einer technischen Pflicht eine strategische Priorität. Wer jetzt mit einer ehrlichen Gap-Analyse beginnt und die offensichtlichste Lücke, nämlich unkontrollierte privilegierte Zugriffe, zuerst schließt, verschafft sich nicht nur Rechtssicherheit, sondern auch einen echten Sicherheitsgewinn.
Häufige Fragen
Was ist der Unterschied zwischen NIS-2 und dem BSIG?
NIS-2 ist die EU-Richtlinie, das BSIG ist das deutsche Gesetz, das sie umsetzt. Rechtlich verbindlich für deutsche Unternehmen sind die Paragrafen des BSIG, insbesondere § 30 zu den Mindestmaßnahmen, § 32 zu den Meldepflichten und § 38 zur Verantwortung der Geschäftsleitung.
Welche Fristen gelten für die Meldung von Vorfällen?
Erhebliche Sicherheitsvorfälle sind dreistufig zu melden: Frühwarnung binnen 24 Stunden, Folgemeldung binnen 72 Stunden, Abschlussbericht nach einem Monat. Die 24-Stunden-Frist ist nur einzuhalten, wenn Zuständigkeiten, Kontaktwege und Entscheidungsbefugnisse vorher festgelegt sind. Ebenso wichtig sind belastbare Protokolle, aus denen sich der Hergang überhaupt rekonstruieren lässt.
Was bedeutet Lieferkettensicherheit konkret?
Sie müssen die Sicherheit Ihrer Dienstleister und Zulieferer bewerten und steuern, soweit sie Ihre Systeme berühren. In der Praxis beginnt das beim Fernzugriff: Wer von außen administrativ auf Ihre Systeme zugreift, mit welchen Rechten, für wie lange und mit welchem Nachweis.
Womit fange ich bei NIS-2 an?
Mit der Betroffenheitsprüfung und der Registrierung, weil beides formale Pflichten mit Fristbezug sind. Danach sind privilegierte Zugriffe der wirksamste erste Schritt: Zugriffskontrolle, MFA und Protokollierung zahlen gleichzeitig auf mehrere der zehn Mindestmaßnahmen ein. Beginnen Sie dort, wo externe Dienstleister administrativ auf Ihre Systeme zugreifen.
Table Of Content:
Sprechen Sie mit unseren Experten
Wir freuen uns Ihre individuellen Anforderungen unverbindlich zu besprechen.
Share:
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Insights für IT-Sicherheit und privilegierten Zugriff
Expertenwissen, Praxistipps und aktuelle Trends rund um PAM, Compliance und sichere Remote-Arbeit – direkt vom amitego-Team.