All Posts
8 Min. Lesezeit
read
DSGVO-Compliance im Jahr 2026: Was jede Organisation wissen muss
Die DSGVO wird strenger durchgesetzt als je zuvor. Bleiben Sie regulatorischen Anforderungen einen Schritt voraus und vermeiden Sie teure Bußgelder mit diesem aktuellen Compliance-Leitfaden.
Veröffentlicht
07.03.2026
Aktualisiert
29.09.2026
Einführung
Seit ihrer Einführung im Jahr 2018 hat die DSGVO grundlegend verändert, wie Organisationen mit personenbezogenen Daten umgehen. Da Bußgelder inzwischen regelmäßig im dreistelligen Millionenbereich liegen und die Durchsetzung immer härter wird, ist Compliance längst keine Option mehr. Sie ist existenziell.
Wichtige Erkenntnisse
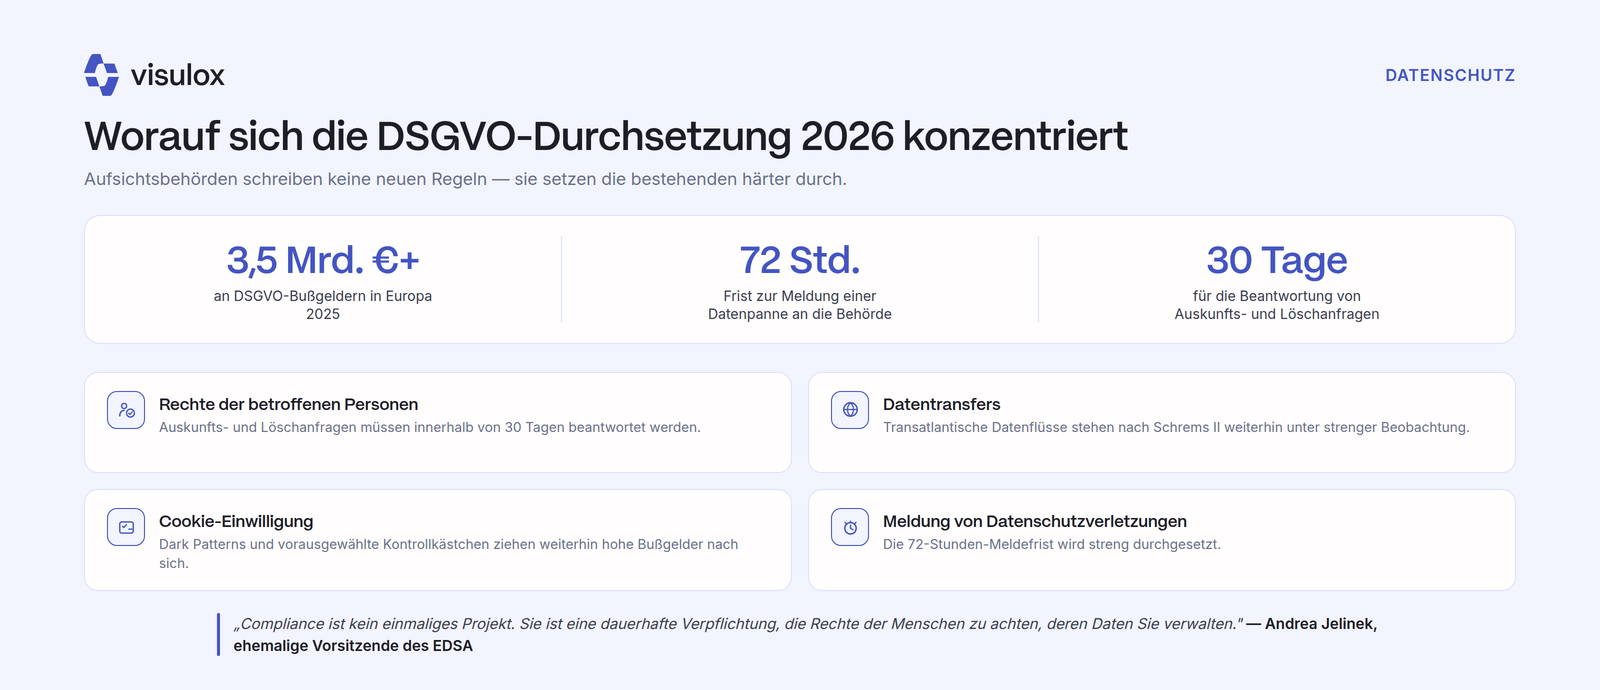
- Die DSGVO-Bußgelder überstiegen 2025 die Marke von 3,5 Milliarden Euro. Die Durchsetzung nimmt Fahrt auf.
- Technische Maßnahmen müssen umgesetzt und nicht nur dokumentiert werden.
- Die Meldung von Datenschutzverletzungen innerhalb von 72 Stunden wird konsequent durchgesetzt.
- Privacy by Design muss in alle neuen Systeme und Prozesse eingebettet sein.
Der Stand der DSGVO-Durchsetzung im Jahr 2026
Die Aufsichtsbehörden in ganz Europa haben ihre Durchsetzungsaktivitäten deutlich verstärkt. Allein 2025 überstieg die Summe der nach der DSGVO verhängten Bußgelder 3,5 Milliarden Euro. Die Botschaft der Aufsichtsbehörden ist eindeutig: Technische und organisatorische Maßnahmen müssen umgesetzt und nicht nur dokumentiert werden.
Bemerkenswert ist dabei weniger die Höhe der Summe als die Verschiebung im Prüfungsschwerpunkt. Beanstandet wird zunehmend nicht das fehlende Konzept, sondern die Lücke zwischen Konzept und Praxis: ein Berechtigungskonzept, das niemand durchsetzt, oder eine Protokollierung, aus der sich im Ernstfall nichts rekonstruieren lässt.
Die drei Fristen, die in der Praxis zählen
Drei Zeiträume entscheiden darüber, ob ein Datenschutzvorfall beherrschbar bleibt:
- 72 Stunden für die Meldung einer Datenpanne an die Aufsichtsbehörde nach Art. 33 DSGVO.
- 30 Tage für die Beantwortung von Auskunfts- und Löschanfragen betroffener Personen.
- Unverzüglich für die Benachrichtigung der Betroffenen selbst, wenn ein hohes Risiko für ihre Rechte besteht.
Die 72-Stunden-Frist ist die anspruchsvollste, weil sie nicht ab Feststellung des vollständigen Sachverhalts läuft, sondern ab Kenntnis. Wer erst dann beginnt, Zuständigkeiten zu klären, hat die Frist bereits verloren.
Zentrale Schwerpunkte der Aufsichtsbehörden
- Rechte der betroffenen Personen: Organisationen müssen Auskunfts- und Löschanfragen innerhalb von 30 Tagen beantworten. Das setzt voraus, dass überhaupt bekannt ist, wo personenbezogene Daten liegen.
- Datentransfers: Nach Schrems II stehen transatlantische Datenflüsse weiterhin unter strenger Beobachtung. Entscheidend ist nicht allein der Serverstandort, sondern welchem Recht der Anbieter unterliegt.
- Cookie-Einwilligung: Dark Patterns und vorausgewählte Kontrollkästchen ziehen nach wie vor hohe Bußgelder nach sich.
- Meldung von Datenschutzverletzungen: Die Meldefrist von 72 Stunden wird streng durchgesetzt.
Art. 32 DSGVO: der Artikel, der über Zugriffe entscheidet
In der öffentlichen Wahrnehmung dreht sich die DSGVO um Einwilligungen und Cookie-Banner. In Prüfungen geht es häufiger um Art. 32: die Pflicht zu angemessenen technischen und organisatorischen Maßnahmen. Dazu gehören ausdrücklich Zugriffskontrolle, Vertraulichkeit und die Fähigkeit, die Wirksamkeit dieser Maßnahmen regelmäßig zu überprüfen.
Praktisch heißt das: Wer administrativen Zugriff auf Systeme mit personenbezogenen Daten hat, gehört kontrolliert und protokolliert. Das ist der Punkt, an dem Privileged Access Management aus dem IT-Bereich in den Datenschutz hinüberreicht – und der Grund, warum das Least-Privilege-Prinzip in jedem belastbaren Datenschutzkonzept auftaucht.
Auftragsverarbeiter und externe Dienstleister
Jeder Dienstleister mit Fernzugriff auf Systeme, die personenbezogene Daten enthalten, ist datenschutzrechtlich relevant – unabhängig davon, ob er die Daten verarbeiten soll oder nur technisch erreichen kann. Ein Wartungszugang auf einen Datenbankserver ist eine Zugriffsmöglichkeit, und Art. 28 verlangt dafür einen Vertrag zur Auftragsverarbeitung.
Häufiger als der fehlende Vertrag ist allerdings die fehlende Kontrolle: ein dauerhaft offener Zugang ohne Zeitbegrenzung und ohne Aufzeichnung dessen, was in der Sitzung geschehen ist. Wie sich das technisch auflösen lässt, beschreibt unser Beitrag zu Zero Standing Privileges.
DSGVO und NIS-2: zwei Regelwerke, eine Umsetzung
Viele Organisationen bearbeiten beide Themen getrennt, obwohl sich die Anforderungen an der entscheidenden Stelle überschneiden. Zugriffskontrolle, Multi-Faktor-Authentifizierung, Protokollierung und Lieferkettensicherheit verlangen sowohl Art. 32 DSGVO als auch § 30 BSIG in der Umsetzung von NIS-2.
Auch die Meldefristen ähneln sich: 72 Stunden nach DSGVO, 24 Stunden für die Frühwarnung nach § 32 BSIG. Wer einen gemeinsamen Meldeprozess aufbaut statt zweier paralleler, spart Aufwand und vermeidet widersprüchliche Angaben gegenüber verschiedenen Behörden.
Eine Kultur aufbauen, die Compliance an erste Stelle setzt
Am besten kommen jene Organisationen durch die DSGVO-Prüfungen, die Datenschutz als zentralen Unternehmenswert und nicht als rechtliche Pflicht begreifen. Das bedeutet: einen eigenen Datenschutzbeauftragten zu benennen, regelmäßig Datenschutz-Folgenabschätzungen durchzuführen und Privacy by Design in allen neuen Produkten und Prozessen zu verankern.
Dieser Beitrag ersetzt keine Rechtsberatung.
Kontakt
Ihr direkter Weg zu sicherem Remote Access
Sprechen Sie direkt mit einem Cybersecurity Experten.
Fazit
DSGVO-Compliance ist ein fortlaufender Prozess und kein Zustand, den man einmal erreicht. Organisationen, die in solide Datenschutz-Frameworks, Mitarbeiterschulungen und technische Kontrollen investieren, sind weitaus besser aufgestellt, um Bußgelder zu vermeiden und das Vertrauen ihrer Kunden zu gewinnen.
Table Of Content:
Sprechen Sie mit unseren Experten
Wir freuen uns Ihre individuellen Anforderungen unverbindlich zu besprechen.
Share:
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Insights für IT-Sicherheit und privilegierten Zugriff
Expertenwissen, Praxistipps und aktuelle Trends rund um PAM, Compliance und sichere Remote-Arbeit – direkt vom amitego-Team.