All Posts
7 Min. Lesezeit
read
Eine Sicherheitskultur aufbauen: Von der Awareness zur Verhaltensänderung
Technik allein schützt kein Unternehmen. Erfahren Sie, wie Sie eine Sicherheitskultur aufbauen, die Ihre Mitarbeitenden zu Ihrer stärksten Verteidigung macht.
Veröffentlicht
15.03.2026
Aktualisiert
29.09.2026
Einführung
Sie können die ausgefeilteste Sicherheitstechnik der Welt einsetzen, und ein einziger Mitarbeiter, der auf einen Phishing-Link klickt, kann alles zunichtemachen. Der Faktor Mensch bleibt das schwächste Glied in der Cybersicherheit, und zugleich das am meisten vernachlässigte. Eine echte Sicherheitskultur aufzubauen ist die einzige nachhaltige Lösung.
Wichtige Erkenntnisse
- Jährliche Schulungen reichen nicht aus. Kontinuierliches Micro-Learning sorgt für dauerhafte Verhaltensänderung.
- Simuliertes Phishing ist das wirksamste Mittel, um Klickraten zu senken.
- Psychologische Sicherheit ermutigt Mitarbeitende, Vorfälle ohne Angst zu melden.
- Das Verhalten der Führungsebene ist der mit Abstand stärkste Indikator für eine gute Sicherheitskultur.
Warum jährliche Sicherheitsschulungen nicht genügen
Der Haken-dahinter-Ansatz bei der Security Awareness, ein 30-minütiges jährliches Schulungsvideo gefolgt von einem Quiz, hat sich als weitgehend wirkungslos erwiesen. Mitarbeitende vergessen das Gelernte innerhalb weniger Wochen, und die Schulung verknüpft Sicherheitsthemen nur selten mit realen Situationen, denen die Mitarbeitenden tatsächlich begegnen.
Hinzu kommt ein Zeitproblem: Eine Schulung im März hilft wenig gegen eine gut gemachte Phishing-Welle im Oktober. Wirksam ist nicht das Wissen an sich, sondern die Aufmerksamkeit im entscheidenden Moment – und die lässt sich nur durch Wiederholung in kurzen Abständen aufrechterhalten.
Die Bausteine einer starken Sicherheitskultur
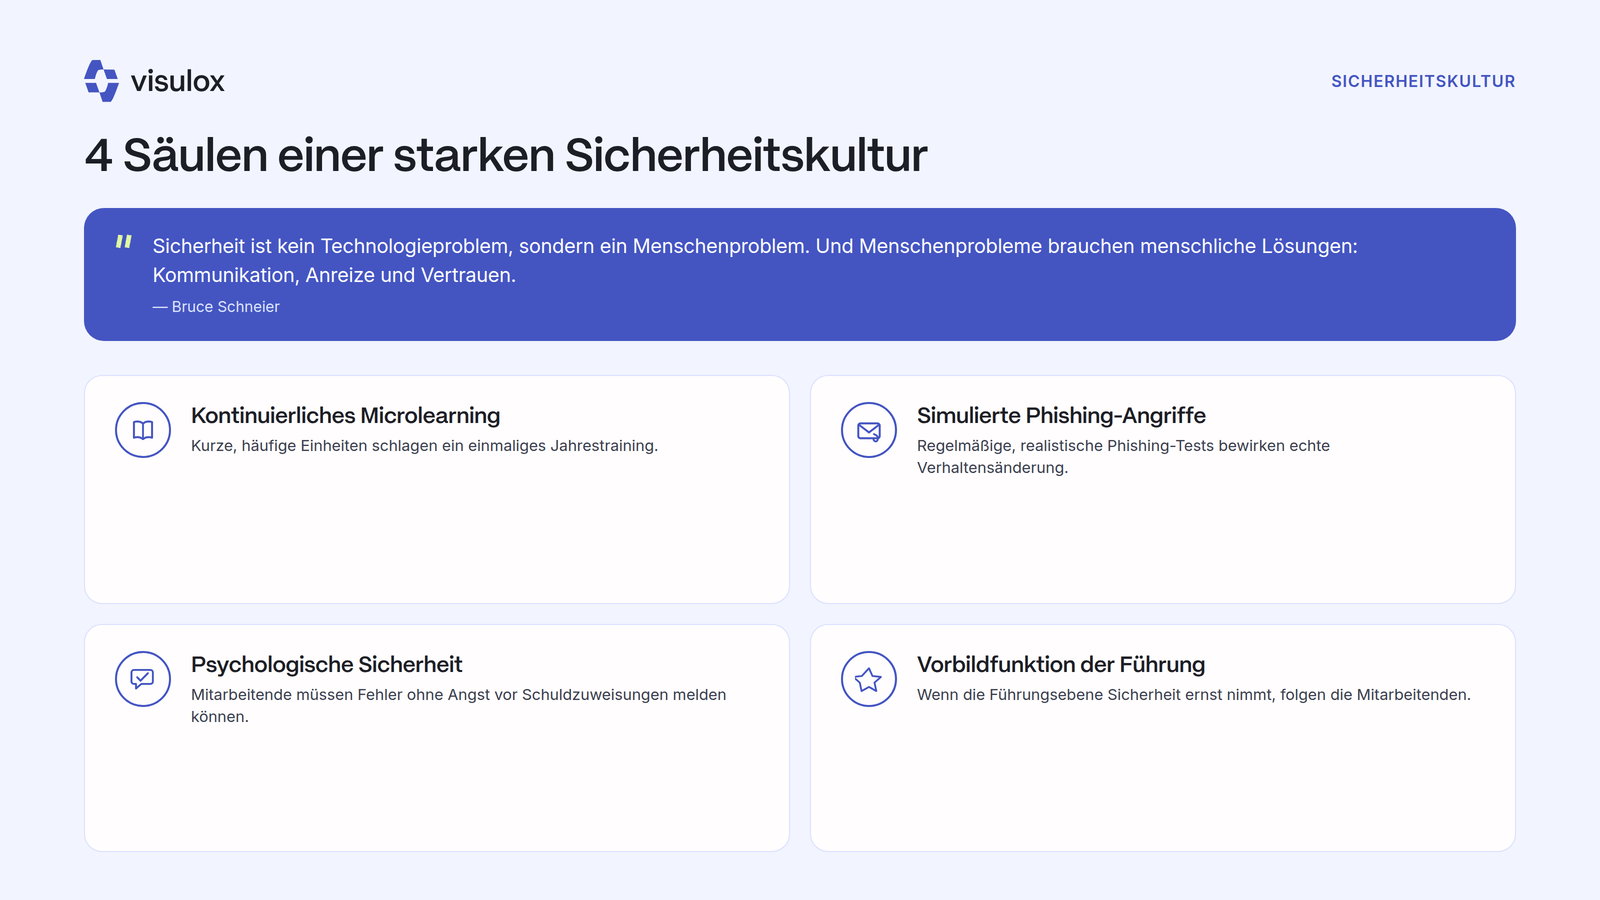
- Kontinuierliches Micro-Learning: Kurze, häufige Lerneinheiten sind weitaus wirksamer als jährliche Marathon-Sitzungen. Zwei Minuten im Monat schlagen dreißig Minuten im Jahr, weil sie das Thema präsent halten.
- Simuliertes Phishing: Regelmäßige, realistische Phishing-Simulationen bewirken eine echte Verhaltensänderung – vorausgesetzt, sie enden nicht mit einer Bloßstellung. Wer beim Klick blamiert wird, meldet den nächsten Vorfall nicht.
- Psychologische Sicherheit: Mitarbeitende müssen sich sicher fühlen, Vorfälle ohne Angst vor Bestrafung zu melden. Die Zeit zwischen Klick und Meldung ist die wichtigste Kennzahl der Vorfallsbearbeitung überhaupt.
- Vorbild der Führung: Sicherheitskultur beginnt an der Spitze. Wenn die Führungsebene Sicherheit ernst nimmt, ziehen die Mitarbeitenden nach. Umgekehrt entwertet eine einzige Ausnahmeregelung für die Geschäftsleitung jede Richtlinie.
Warum Schulung an privilegierten Konten endet
Sicherheitskultur senkt die Wahrscheinlichkeit eines Fehlers, sie beseitigt ihn nicht. Genau deshalb muss der Schaden begrenzt bleiben, wenn der Fehler doch passiert. Ein Klick auf einen Phishing-Link ist folgenlos, solange das betroffene Konto keine weitreichenden Rechte besitzt.
Das ist der Punkt, an dem Kultur und Technik ineinandergreifen: Wo keine dauerhaften Adminrechte existieren, läuft ein erfolgreicher Phishing-Angriff ins Leere. Zero Standing Privileges und Least Privilege sind damit auch Bestandteile einer Awareness-Strategie, nicht nur der Infrastruktur.
Sicherheitskultur messen
Was gemessen wird, wird auch gesteuert. Vier Kennzahlen haben sich bewährt:
- Phishing-Klickrate: der offensichtliche Wert, aber allein wenig aussagekräftig.
- Melderate: Wie viele Mitarbeitende melden eine verdächtige E-Mail aktiv? Eine steigende Melderate ist ein besseres Signal als eine sinkende Klickrate.
- Zeit bis zur ersten Meldung: Sie entscheidet darüber, ob eine Reaktion überhaupt möglich ist, bevor Schaden entsteht.
- Patch-Compliance: ein indirekter, aber verlässlicher Gradmesser dafür, wie ernst Sicherheit im Alltag genommen wird.
Feiern Sie Fortschritte öffentlich und nutzen Sie die Daten, um Teams oder Abteilungen zu erkennen, die zusätzliche Unterstützung brauchen – nicht, um Einzelne zu sanktionieren.
Externe Dienstleister gehören dazu
Awareness-Programme enden üblicherweise an der Unternehmensgrenze. Angriffe tun das nicht. Wenn ein Dienstleister mit Fernzugriff auf Ihre Systeme auf eine Phishing-Mail hereinfällt, ist das Ihr Vorfall, unabhängig davon, in wessen Postfach die Mail lag.
Praktisch heißt das: Dienstleisterzugänge gehören technisch ebenso begrenzt und protokolliert wie interne Zugriffe. NIS-2 formuliert das als Lieferkettensicherheit und macht daraus eine eigenständige Pflicht.
Die drei häufigsten Fehler
Erstens: Awareness wird als Projekt behandelt statt als Dauerbetrieb, mit einer Kampagne im Jahr und Stille dazwischen. Zweitens: Simulationen werden zur Fehlersuche statt zur Lernhilfe, was die Melderate zuverlässig senkt. Drittens: Die Kennzahlen messen Teilnahme statt Verhalten – eine Abschlussquote von 100 Prozent sagt nichts darüber aus, ob jemand im Ernstfall den Telefonhörer abnimmt.
Kontakt
Ihr direkter Weg zu sicherem Remote Access
Sprechen Sie direkt mit einem Cybersecurity Experten.
Fazit
Technik ist Ihre letzte Verteidigungslinie, nicht Ihre erste. Unternehmen, die in eine echte Sicherheitskultur investieren, in der jeder Mitarbeitende seine Rolle versteht und sich befähigt fühlt zu handeln, sind deutlich widerstandsfähiger als jene, die sich allein auf Werkzeuge verlassen.
Table Of Content:
Sprechen Sie mit unseren Experten
Wir freuen uns Ihre individuellen Anforderungen unverbindlich zu besprechen.
Share:
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Insights für IT-Sicherheit und privilegierten Zugriff
Expertenwissen, Praxistipps und aktuelle Trends rund um PAM, Compliance und sichere Remote-Arbeit – direkt vom amitego-Team.